Amazon GuardDuty
Amazon GuardDuty
- Khám phá mối đe dọa thông minh để bảo vệ Tài khoản AWS của bạn
- Sử dụng thuật toán Machine Learning, phát hiện bất thường (anomaly detection), và dữ liệu từ bên thứ 3
- Chỉ cần một cú nhấp để kích hoạt (dùng thử 30 ngày), không cần cài đặt phần mềm
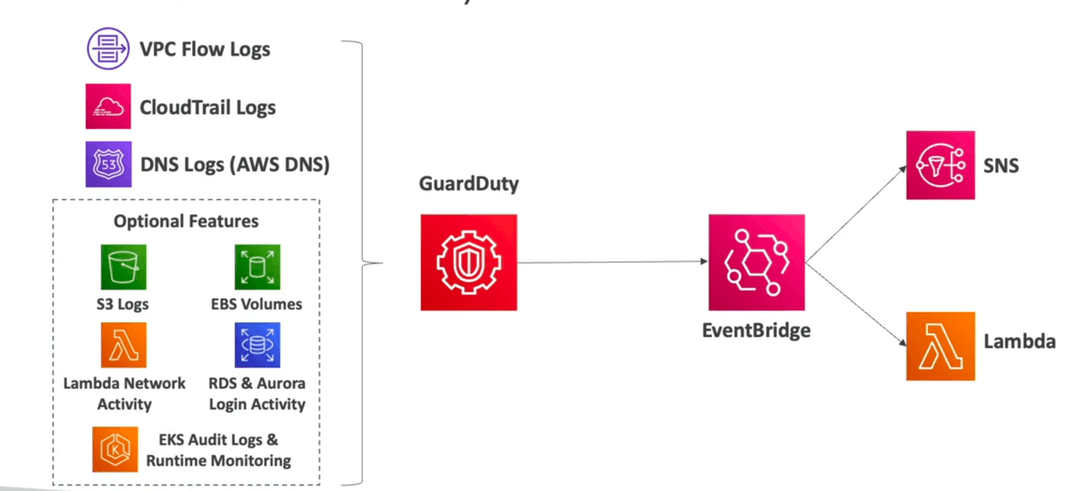
- Dữ liệu đầu vào bao gồm:
- CloudTrail Events Logs – các cuộc gọi API bất thường, triển khai trái phép
- CloudTrail Management Events – tạo subnet VPC, tạo trail, v.v.
- CloudTrail S3 Data Events – get object, list objects, delete object, v.v.
- VPC Flow Logs – lưu lượng nội bộ bất thường, địa chỉ IP bất thường
- DNS Logs – các instance EC2 bị chiếm quyền điều khiển gửi dữ liệu mã hóa trong truy vấn DNS
- Tính năng tùy chọn (Optional Features) – EKS Audit Logs, RDS & Aurora, EBS, Lambda, S3 Data Events, v.v.
- CloudTrail Events Logs – các cuộc gọi API bất thường, triển khai trái phép
- Có thể cấu hình EventBridge rules để nhận thông báo khi có phát hiện
- EventBridge rules có thể target vào AWS Lambda hoặc SNS
- Có khả năng bảo vệ chống lại các cuộc tấn công tiền mã hóa (CryptoCurrency attacks) (có “finding” chuyên biệt cho loại này)
Bạn thấy bài này thế nào?