Site-To-Site VPN - VGW (Virtual Private Gateway) - CGW (Customer Gateway) - VPN CloudHub
Site-to-Site VPN
Là một kết nối bảo mật giữa hạ tầng mạng tại văn phòng/on-premises (hoặc hạ tầng khác) với mạng nội bộ VPC trên AWS thông qua VPN Gateway (VGW).
Mục tiêu chính: Làm như 2 mạng ở 2 nơi xa trở thành 1 mạng LAN thống nhất.
Virtual Private Gateway (VGW)
- VGW là service của AWS đóng vai trò là điểm kết nối giữa mạng nội bộ của bạn và VPC (Virtual Private Cloud) trong AWS qua VPN và nằm ở phía AWS của kết nối VPN
- VGW được tạo và gắn vào VPC mà bạn muốn tạo kết nối VPN Site-to-Site
- Có thể tùy chỉnh ASN
- ASN là số định danh cho hệ thống mạng định tuyến tự trị, thường được dùng trong giao thức định tuyến BGP (Border Gateway Protocol). Bạn có thể tùy chỉnh số ASN nếu muốn.
Customer Gateway (CGW)
- Là phần mềm hoặc thiết bị vật lý ở phía khách hàng (có thể là router, firewall, hoặc phần mềm hỗ trợ VPN) trong kết nối VPN.
- Thiết bị này sẽ thiết lập kết nối mã hóa (IPsec VPN tunnel) đến AWS thông qua VGW.
Site-To-Site VPN Connection
- Customer Gateway Device (On-premises)
- Dùng địa chỉ IP nào?
- Địa chỉ IP có thể truy cập công khai trên Internet cho thiết bị Customer Gateway.
- Nếu thiết bị CGW nằm sau một thiết bị NAT (đã bật NAT Traversal - NAT-T), thì sử dụng địa chỉ public IP của thiết bị NAT đó.
- Dùng địa chỉ IP nào?
- Bước quan trọng:
- Bật Route Propagation (Lan truyền định tuyến) cho Virtual Private Gateway trong bảng định tuyến (Route Table) được liên kết với các subnet của bạn.
- Lưu ý thêm:
- Nếu bạn cần ping các EC2 instances từ mạng nội bộ, hãy chắc chắn bạn đã mở ICMP protocol trong phần inbound của security group tương ứng.
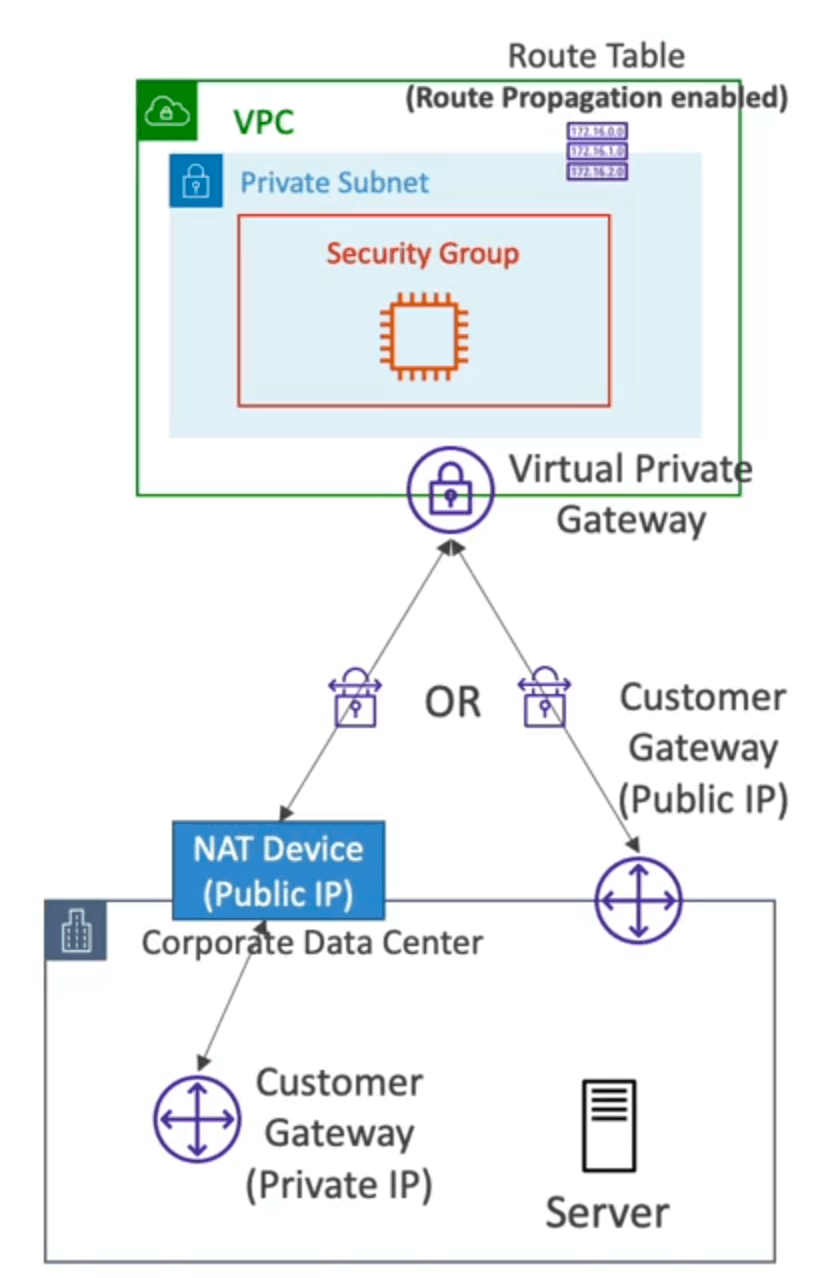
Phía AWS:
- Một VPC (mạng riêng ảo) chứa các subnet riêng tư.
- VPC được kết nối với một Virtual Private Gateway.
- Route Table của VPC cần bật Route Propagation để biết cách gửi lưu lượng đến VGW.
- Security Group cần mở ICMP nếu muốn ping từ on-premises.
Phía công ty (on-premises):
- Có một Customer Gateway Device:
- Trường hợp 1: Thiết bị có public IP → kết nối trực tiếp đến VGW.
- Trường hợp 2: Thiết bị có Private IP, nằm sau một thiết bị NAT (có IP công khai) → kết nối đến VGW thông qua NAT Traversal (NAT-T).
VPN CloudHub
AWS VPN CloudHub là một giải pháp được thiết kế để kết nối nhiều mạng nội bộ (on-premises) tại các địa điểm khác nhau với nhau thông qua một Virtual Private Gateway trên AWS.
- Cung cấp giao tiếp an toàn giữa nhiều địa điểm nếu bạn có nhiều kết nối VPN.
- Mô hình hub-and-spoke chi phí thấp, dùng làm kết nối mạng chính hoặc phụ giữa các vị trí khác nhau (chỉ hỗ trợ VPN).
- Đây là kết nối VPN nên sẽ truyền qua Internet công cộng.
- Để cấu hình:
- Kết nối nhiều kết nối VPN tới cùng một Virtual Private Gateway (VGW).
- Cấu hình dynamic routing và route tables
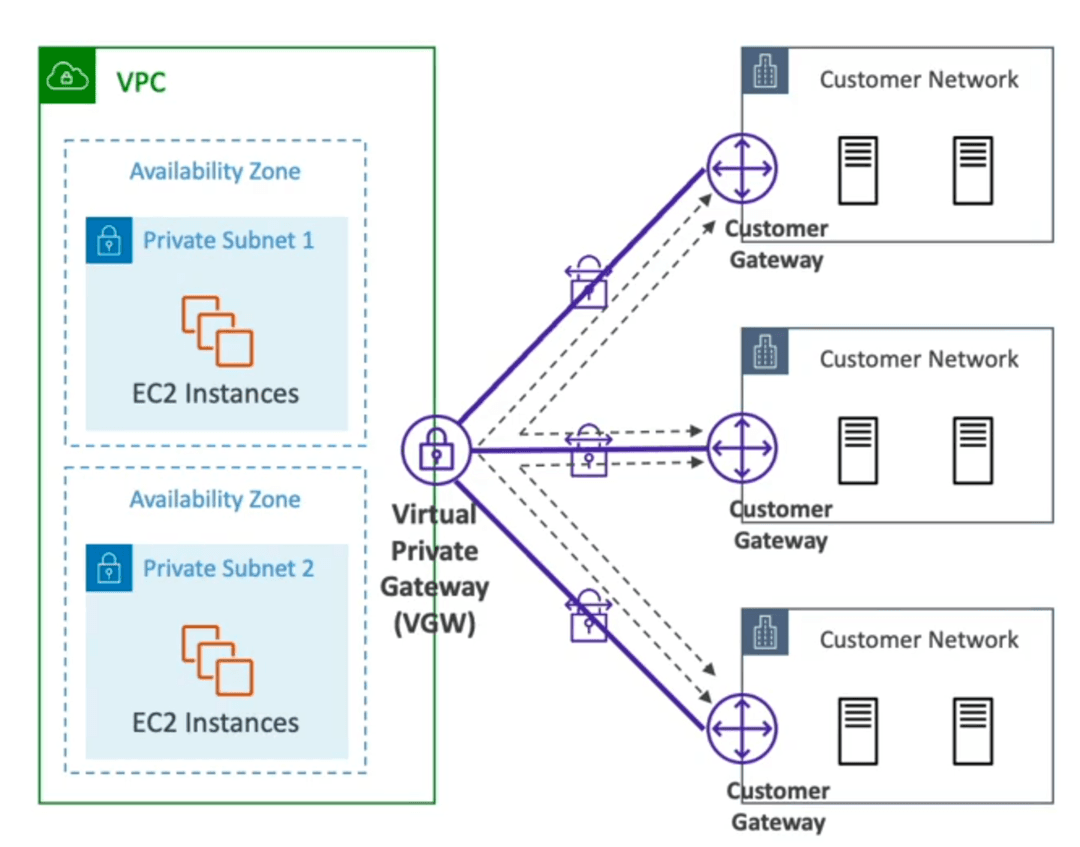
Phía bên trái: AWS
- Có một VPC trong đó:
- Private Subnet 1 và 2 chứa các EC2 instances
- Virtual Private Gateway (VGW) đóng vai trò trung tâm (hub) để kết nối đến nhiều mạng bên ngoài.
Phía bên phải: Các mạng của khách hàng (Customer Networks)
- Có nhiều site khách hàng (on-premises), mỗi site có một Customer Gateway riêng.
- Tất cả các site này kết nối đến cùng một VGW trên AWS thông qua VPN.
- Các dòng kẻ đứt thể hiện lưu lượng mạng giữa các site, được định tuyến qua AWS VPN CloudHub.
✅ Nhờ đó, các site có thể giao tiếp với nhau qua AWS, như thể có mạng LAN chung, dù chúng ở các vị trí địa lý khác nhau.
Bạn thấy bài này thế nào?