Trusted Advisor
Trusted Advisor
- Không cần cài đặt gì – công cụ đánh giá tài khoản AWS ở cấp độ cao.
- Phân tích tài khoản AWS của bạn và đưa ra khuyến nghị dựa trên 5 hạng mục:
- Tối ưu chi phí (Cost optimization)
- Hiệu năng (Performance)
- Bảo mật (Security)
- Khả năng chịu lỗi (Fault tolerance)
- Giới hạn dịch vụ (Service limits)
Trusted Advisor – Support Plans (Các gói hỗ trợ của Trusted Advisor)
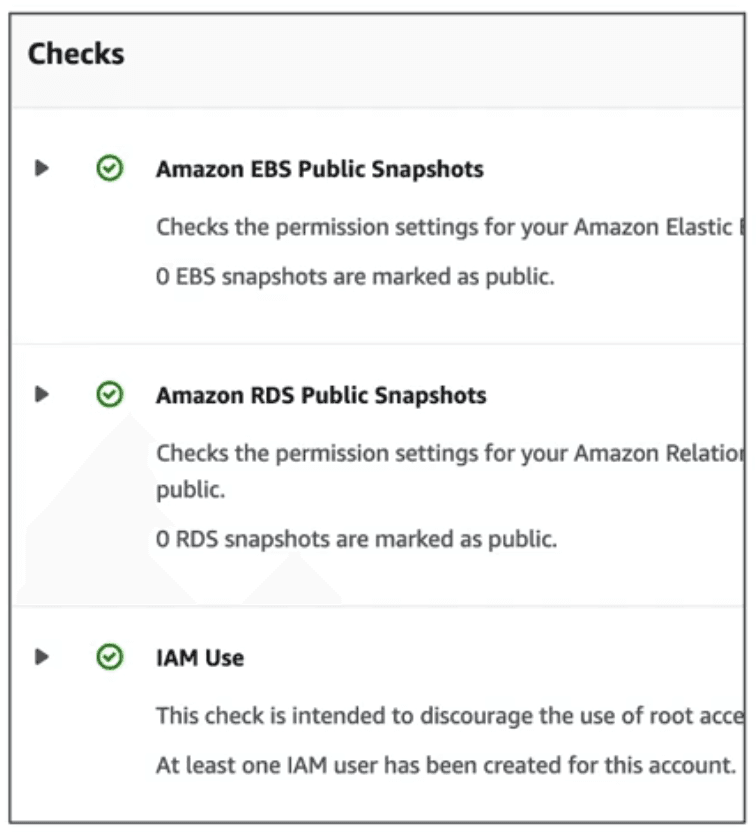
- 7 KIỂM TRA CỐT LÕI
- (Dành cho gói hỗ trợ Basic & Developer)
- S3 Bucket Permissions
→ Kiểm tra quyền truy cập của bucket S3 - Security Groups – Specific Ports Unrestricted
→ Kiểm tra các Security Group có cổng mở công khai (ví dụ: mở toàn bộ 0.0.0.0/0 cho SSH) - IAM Use (one IAM user minimum)
→ Kiểm tra xem có ít nhất 1 user IAM được tạo chưa (tránh dùng root account) - MFA on Root Account
→ Kiểm tra root account đã bật xác thực đa yếu tố (MFA) chưa - EBS Public Snapshots
→ Kiểm tra có snapshot EBS nào đang ở chế độ public không - RDS Public Snapshots
→ Kiểm tra các bản snapshot của RDS có bị public không - Service Limits
→ Theo dõi mức sử dụng dịch vụ so với giới hạn mặc định
- KIỂM TRA ĐẦY ĐỦ (FULL CHECKS)
- (Dành cho gói hỗ trợ Business & Enterprise)
- Đầy đủ kiểm tra ở 5 hạng mục (Cost optimization, Performance, Security, Fault tolerance, Service limits)
- Có thể cấu hình cảnh báo CloudWatch khi gần đạt ngưỡng giới hạn dịch vụ
- Truy cập qua lập trình bằng AWS Support API
So sánh tổng quan giữa Trusted Advisor và AWS Config
| Tiêu chí | AWS Trusted Advisor | AWS Config |
|---|---|---|
| Mục đích chính | Đưa ra khuyến nghị tối ưu hóa và bảo mật tài nguyên AWS | Theo dõi lịch sử thay đổi cấu hình tài nguyên AWS và đánh giá tuân thủ cấu hình |
| Tập trung vào | Tối ưu chi phí, hiệu năng, bảo mật, giới hạn dịch vụ, độ chịu lỗi | Ghi nhận cấu hình tài nguyên theo thời gian, kiểm tra compliance dựa trên rule |
| Loại kiểm tra | Kiểm tra theo các best practice của AWS (ví dụ: public snapshot, SG open port) | Kiểm tra theo rule tự định nghĩa hoặc managed rule, có thể rất chi tiết |
| Tần suất kiểm tra | Kiểm tra định kỳ tự động (không real-time) | Ghi log mỗi khi có thay đổi tài nguyên, real-time |
| Phạm vi kiểm tra | Chỉ những kiểm tra được AWS hỗ trợ (giới hạn) | Bất kỳ tài nguyên nào AWS Config hỗ trợ, có thể viết rule tùy biến bằng AWS Config Rule |
| Truy xuất lịch sử | Không có lịch sử chi tiết cấu hình | Có thể truy vết lịch sử cấu hình của từng resource |
| Tích hợp automation | Giới hạn – chủ yếu là xem dashboard | Hỗ trợ tích hợp automation qua CloudWatch + Lambda nếu vi phạm rule |
| Truy cập API | Có, qua AWS Support API (chỉ cho Business/Enterprise Plan) | Có đầy đủ API trong AWS Config |
| Chi phí sử dụng | Miễn phí với giới hạn (7 core checks), full checks cần gói support trả phí | Tính phí theo số lượng tài nguyên được theo dõi |
Bạn thấy bài này thế nào?