VPC Flow Logs
Tổng quan
VPC Flow Logs là một tính năng trong Amazon Web Services (AWS) cho phép bạn ghi lại thông tin về network traffic ra vào các subnet, network interface (ENI) hoặc toàn bộ VPC (Virtual Private Cloud). Dữ liệu từ Flow Logs giúp bạn theo dõi, phân tích network traffic, phát hiện các hành vi bất thường, khắc phục sự cố mạng, và đảm bảo tuân thủ bảo mật. Các bản ghi có thể được gửi đến Amazon CloudWatch Logs hoặc S3 để lưu trữ và phân tích sau này.
- Thu thập thông tin về IP Traffic đi vào interface của bạn:
- VPC Flow Logs
- Subnet Flow Logs
- Elastic Network Interface (ENI) Flow Logs
- Hỗ trợ giám sát và xử lý sự cố kết nối
- Dữ liệu Flow Logs có thể được gửi đến S3, CloudWatch Logs, và Kinesis Data Firehose
- Thu thập thông tin mạng từ các giao diện được quản lý bởi AWS: ELB, RDS, ElastiCache, Redshift, WorkSpaces, NATGW, Transit Gateway...
VPC Flow Logs Syntax
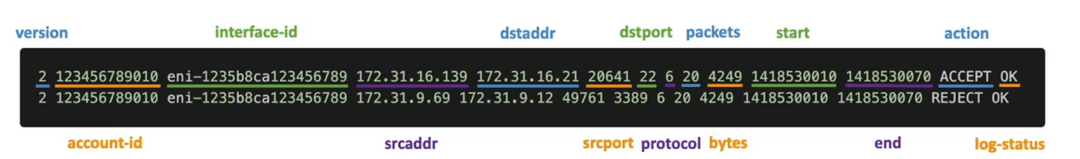
- srcaddr & dstaddr – giúp xác định IP có vấn đề
- srcport & dstport – giúp xác định các Port có vấn đề
- Action – trạng thái thành công hoặc thất bại của request do Security Group / NACL
- Có thể được sử dụng để phân tích sử dụng hoặc hành vi độc hại
- Truy vấn VPC Flow Logs bằng Athena trên S3 hoặc CloudWatch Logs Insights
- Ví dụ về Flow Logs: https://docs.aws.amazon.com/vpc/latest/userguide/flow-logs-records-examples.html
Ví dụ xác định nguyên nhân do SG/NACL
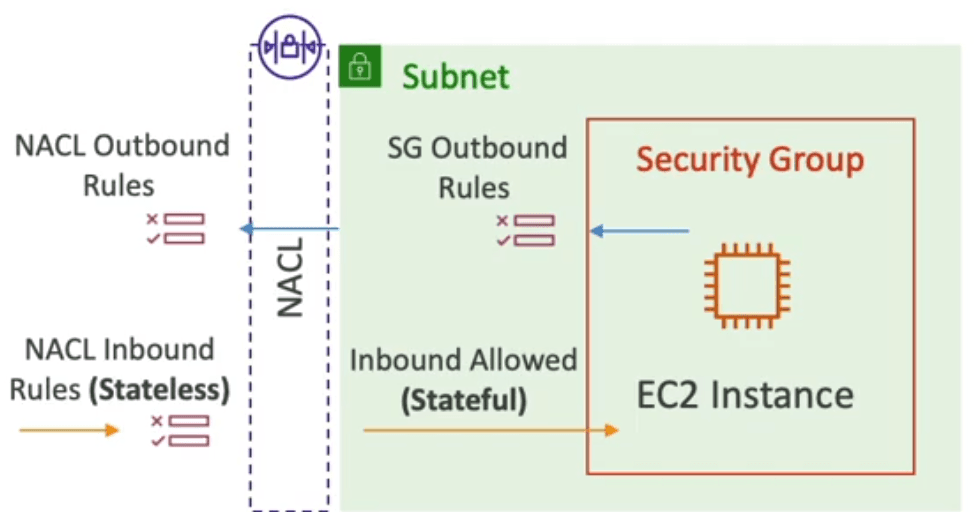
Incoming Requests
- Inbound REJECT => NACL or SG
- Inbound ACCEPT, Outbound REJECT => NACL
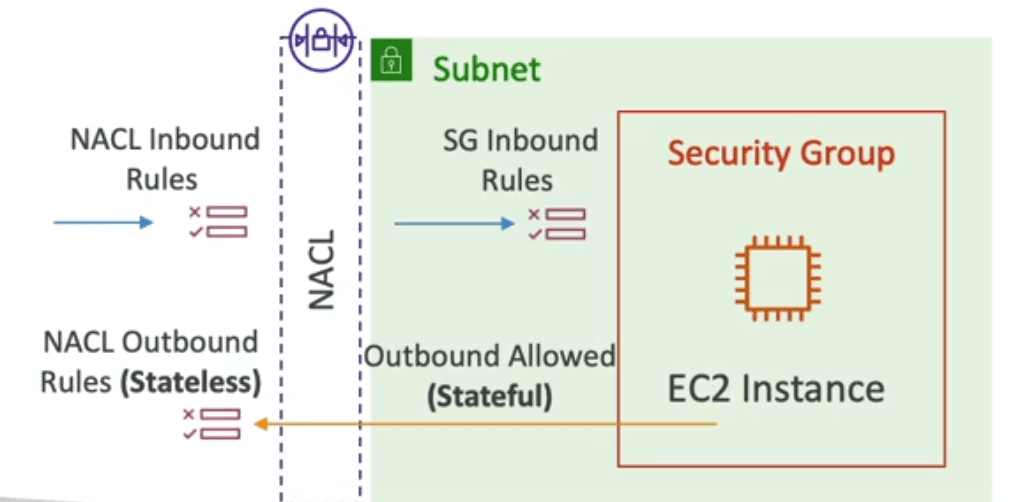
Outgoing Requests
- Outbound REJECT => NACL or SG
- Outbound ACCEPT, Inbound REJECT => > NACL
VPC Flow Logs - Architecture
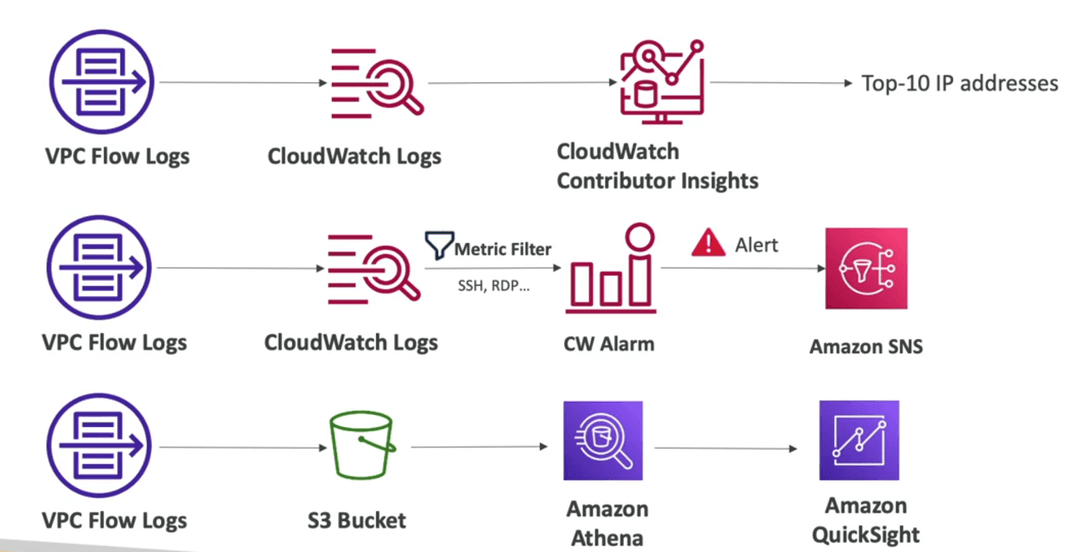
- Luồng 1: Phân tích thời gian thực
VPC Flow Logs → CloudWatch Logs → CloudWatch Contributor Insights: Log được gửi đến CloudWatch Logs, sau đó Contributor Insights phân tích để tìm ra các nguồn đóng góp lớn nhất (ví dụ: top-10 địa chỉ IP) trong thời gian thực. - Luồng 2: Cảnh báo
VPC Flow Logs → CloudWatch Logs → Bộ lọc Metric → CloudWatch Alarm → Amazon SNS: Log được lọc để tìm pattern cụ thể (như SSH, RDP). Nếu vượt ngưỡng, cảnh báo được kích hoạt và gửi qua SNS. - Luồng 3: Phân tích dài hạn
VPC Flow Logs → S3 Bucket → Amazon Athena → Amazon QuickSight: Log được lưu trữ trong S3, truy vấn bằng Athena để phân tích sâu, và trực quan hóa trên QuickSight để tạo báo cáo và bảng điều khiển.
Bạn thấy bài này thế nào?