DX (Direct Connect) - Direct Connect Gateway
Tổng quan
AWS Direct Connect (DX) là một network service của Amazon Web Services (AWS), cho phép bạn thiết lập kết nối mạng riêng chuyên dụng giữa trung tâm dữ liệu, văn phòng hoặc môi trường của bạn với AWS. Điều này mang lại hiệu suất cao hơn, độ trễ thấp hơn và trải nghiệm mạng ổn định hơn so với việc sử dụng public internet.
- Cung cấp kết nối riêng chuyên dụng từ mạng từ xa đến VPC của bạn.
- Cần thiết lập kết nối chuyên dụng giữa trung tâm dữ liệu (DC) của bạn và các vị trí Direct Connect của AWS.
- Bạn cần thiết lập Virtual Private Gateway trên VPC của mình.
- Truy cập cả public resource (S3) và privare resource (EC2) qua cùng một kết nối.
- Trường hợp sử dụng (Use Cases):
- Tăng băng thông – Phù hợp khi làm việc với tập dữ liệu lớn → tiết kiệm chi phí.
- Trải nghiệm mạng nhất quán hơn – Thích hợp cho các ứng dụng cần dữ liệu thời gian thực.
- Môi trường Hybrid – Kết hợp hạ tầng tại chỗ (on-premises) và đám mây (cloud).
- Hỗ trợ cả IPv4 và IPv6.
Các thành phần cơ bản
Direct Connect Location
- Đây là địa điểm vật lý nơi mà bạn có thể kết nối tới mạng của AWS.
- Được đặt trong các colocation facilities (như Equinix) trên toàn thế giới.
- Bạn thuê cổng/kênh tại đây để nối từ mạng doanh nghiệp của bạn vào mạng AWS.
- Mỗi Location có thể phục vụ một hoặc nhiều Region AWS.
Ví dụ:
Bạn ở Tokyo → có thể đến "Tokyo Direct Connect Location" và từ đó kết nối đến AWS Tokyo Region.
Direct Connect Endpoint
- Là endpoint (cổng vật lý hoặc ảo) để thiết lập kết nối.
- Bao gồm:
- Dedicated Connection (1Gbps/10Gbps): Cổng riêng.
- Hosted Connection: Cổng chia sẻ (qua đối tác AWS).
Khi bạn tạo kết nối, đây chính là nơi mà dữ liệu sẽ đi qua để vào AWS.
Dễ hiểu như cái cổng vào mạng AWS của bạn.
Private Virtual Interface (Private VIF)
Private VIF là một cấu hình logic dùng để kết nối từ AWS Direct Connect đến VPC nội bộ của bạn thông qua một Virtual Private Gateway hoặc Transit Gateway.
Nói đơn giản:
🧠 Nó giống như "đường ống logic" giúp truyền dữ liệu từ data center của bạn đến các tài nguyên VPC bên trong AWS thông qua VGW.
Mã hóa - Encryption
- Dữ liệu truyền không được mã hóa, nhưng là kết nối riêng tư.
- AWS Direct Connect kết hợp với VPN sẽ cung cấp kết nối riêng tư được mã hóa bằng IPsec.
- Tốt để tăng mức độ bảo mật, nhưng cấu hình phức tạp hơn một chút.
Kết nối
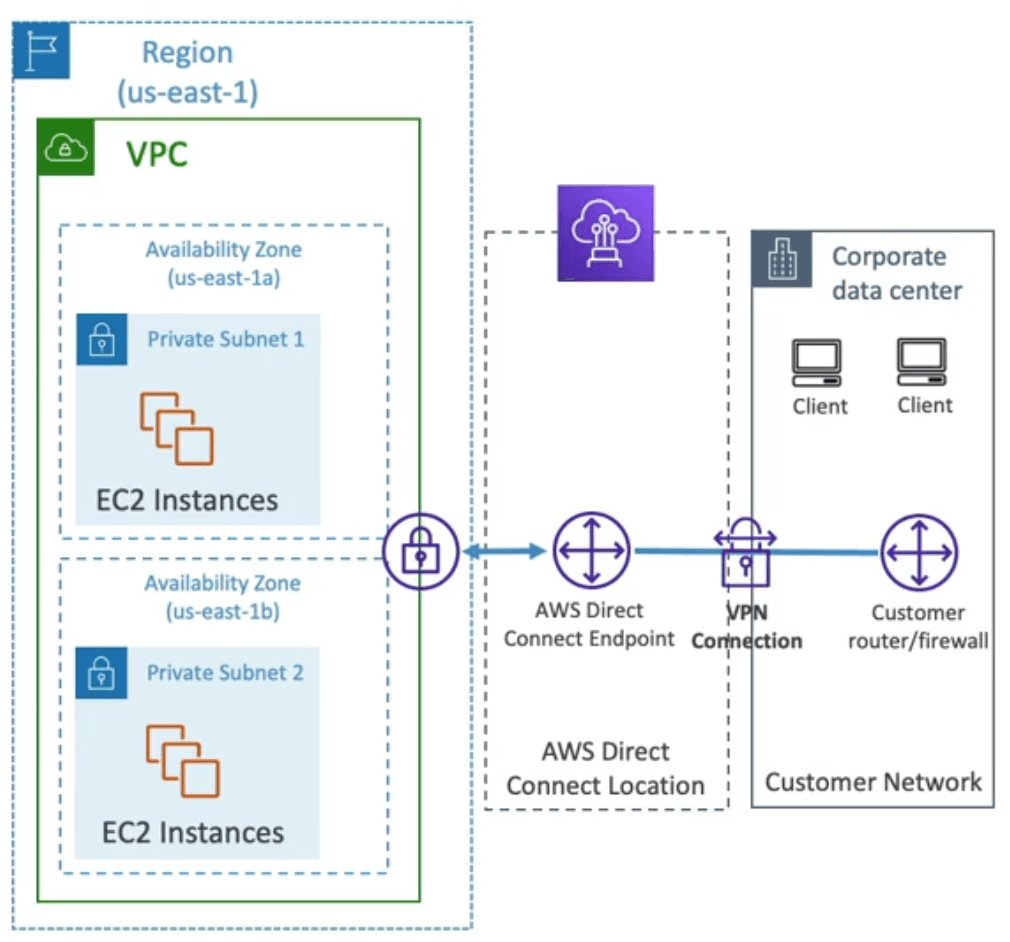
- EC2 Instances từ 2 subnet truyền dữ liệu ra ngoài VPC qua một Virtual Private Gateway
- Từ đó, dữ liệu đi qua AWS Direct Connect Endpoint — đây là điểm kết nối tại vị trí AWS Direct Connect
- Sau đó, dữ liệu được truyền tới mạng nội bộ khách hàng qua:
- VPN Connection (mã hóa bằng IPsec).
- Router/Firewall của khách hàng.
- AWS Direct Connect cung cấp kết nối vật lý riêng tư giữa AWS và doanh nghiệp, nhưng không mã hóa dữ liệu trong quá trình truyền.
- Để tăng bảo mật, bạn có thể thiết lập thêm VPN qua Direct Connect để mã hóa dữ liệu bằng IPsec.
- Điều này giúp:
- Bảo vệ dữ liệu quan trọng.
- Đảm bảo an toàn nếu ai đó nghe lén trên đường truyền vật lý.
- Nhưng nó phức tạp hơn khi triển khai và quản lý.
Tính sẵn sàng - Resiliency
High Resiliency for Critical Workloads (Tính sẵn sàng cao cho tác vụ quan trọng)
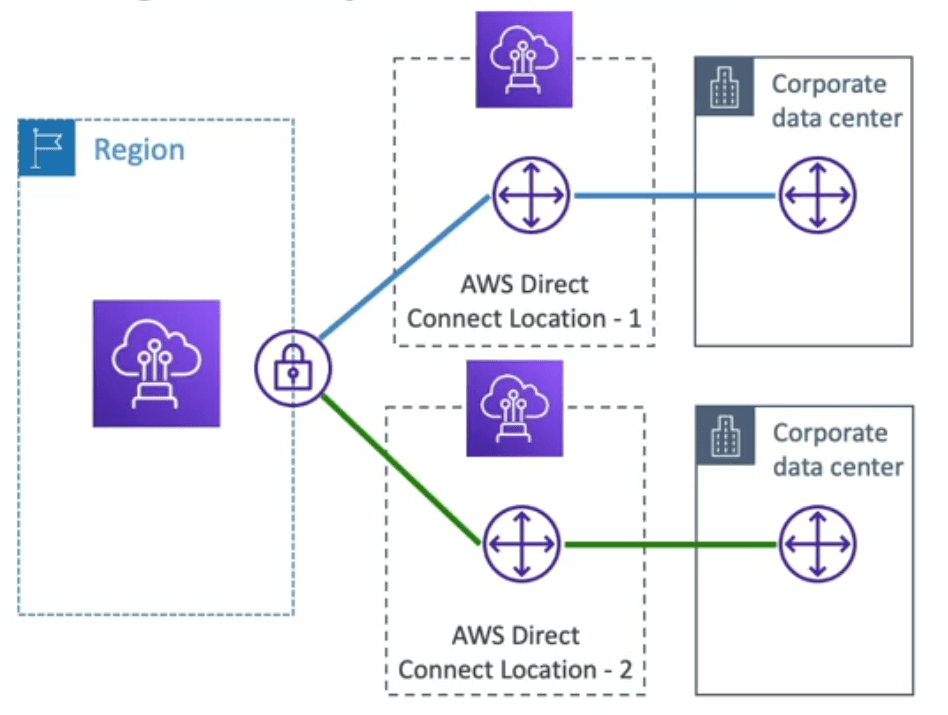
- Một kết nối Direct Connect từ AWS được thiết lập với hai vị trí Direct Connect khác nhau.
- Mỗi vị trí kết nối đến một trung tâm dữ liệu riêng của doanh nghiệp.
- Một kết nối được triển khai tại nhiều địa điểm để tránh điểm lỗi đơn.
Maximum Resiliency for Critical Workloads (Tối đa hóa tính sẵn sàng cho tác vụ quan trọng)
- Từ AWS, thiết lập hai kết nối riêng biệt đến hai vị trí Direct Connect khác nhau.
- Mỗi vị trí Direct Connect lại có hai thiết bị/kết nối riêng biệt vào trung tâm dữ liệu doanh nghiệp.
- Tối đa hóa độ bền vững (resilience) bằng cách sử dụng nhiều kết nối, ở nhiều vị trí, đến nhiều thiết bị khác nhau.
Direct Connect Diagram
Kết nối
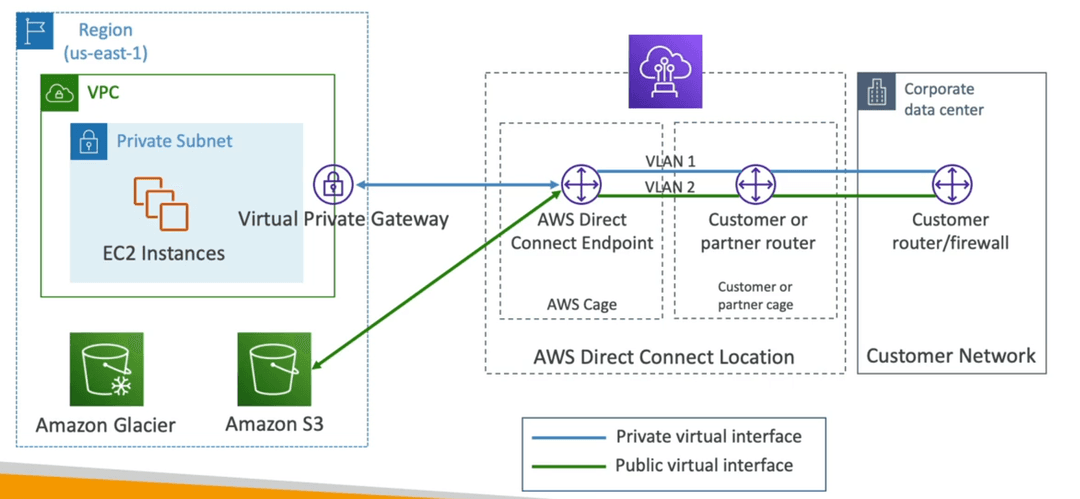
- Private Virtual Interface (màu xanh dương - VLAN 1)
- Kết nối trực tiếp từ mạng nội bộ đến VPC thông qua Virtual Private Gateway.
- Dùng để truy cập tài nguyên private trong VPC như EC2, RDS, …
- Public Virtual Interface (màu xanh lá - VLAN 2)
- Kết nối đến các dịch vụ công khai của AWS như Amazon S3, Amazon Glacier, …
- Không cần qua internet – tốc độ cao, độ trễ thấp, bảo mật hơn.
Luồng dữ liệu
- VLAN 1 – Private VIF:
- Dữ liệu từ datacenter đi qua router → vào AWS Direct Connect Endpoint → qua Virtual Private Gateway → đến EC2 trong VPC.
- VLAN 2 – Public VIF:
- Dữ liệu từ datacenter đi qua router → vào AWS Direct Connect Endpoint → đi trực tiếp đến Amazon S3 hoặc Glacier mà không qua internet.
Direct Connect Gateway
Nếu bạn muốn thiết lập Direct Connect đến một hoặc nhiều VPC ở nhiều vùng khác nhau (trong cùng một tài khoản), bạn phải sử dụng Direct Connect Gateway.
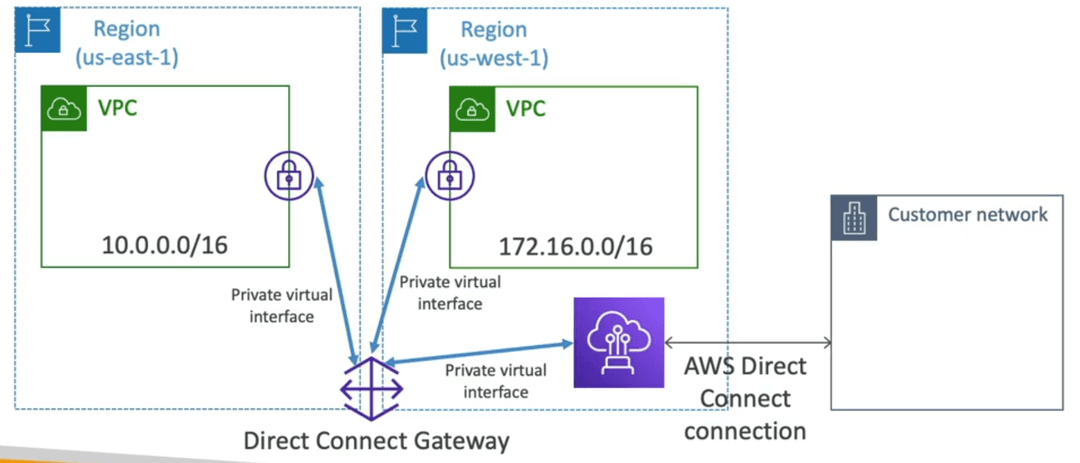
| Bước | Diễn giải |
|---|---|
| 1 | Từ data center của bạn, một đường truyền vật lý được thiết lập tới Direct Connect Location gần nhất |
| 2 | Tại Direct Connect Location, bạn có một Direct Connect Endpoint (port) để đưa dữ liệu lên mạng AWS. |
| 3 | Dữ liệu từ endpoint này được chuyển tới Direct Connect Gateway, cho phép định tuyến đến nhiều VPC, ở nhiều Region khác nhau. |
| 4 | Dữ liệu được phân phối từ Gateway đến các VPC bạn cấu hình – ví dụ: một VPC ở Virginia Region, một VPC ở CaliforniaRegion. |
- Nếu không có Gateway, bạn chỉ có thể kết nối tới 1 Region tại một thời điểm.
- Với Direct Connect Gateway, bạn có thể:
- Dùng một đường truyền duy nhất, kết nối đến nhiều Region.
- Quản lý dễ dàng các route table để route đến từng VPC cụ thể.