AWS Network Firewall
New words
- sophisticated/səˈfɪs.tə.keɪ.t̬ɪd/ Tinh tế
- inspect/ɪnˈspekt/: Kiểm tra
- intrusion/ɪnˈtruː.ʒən/: sự xâm nhập
Tổng quan
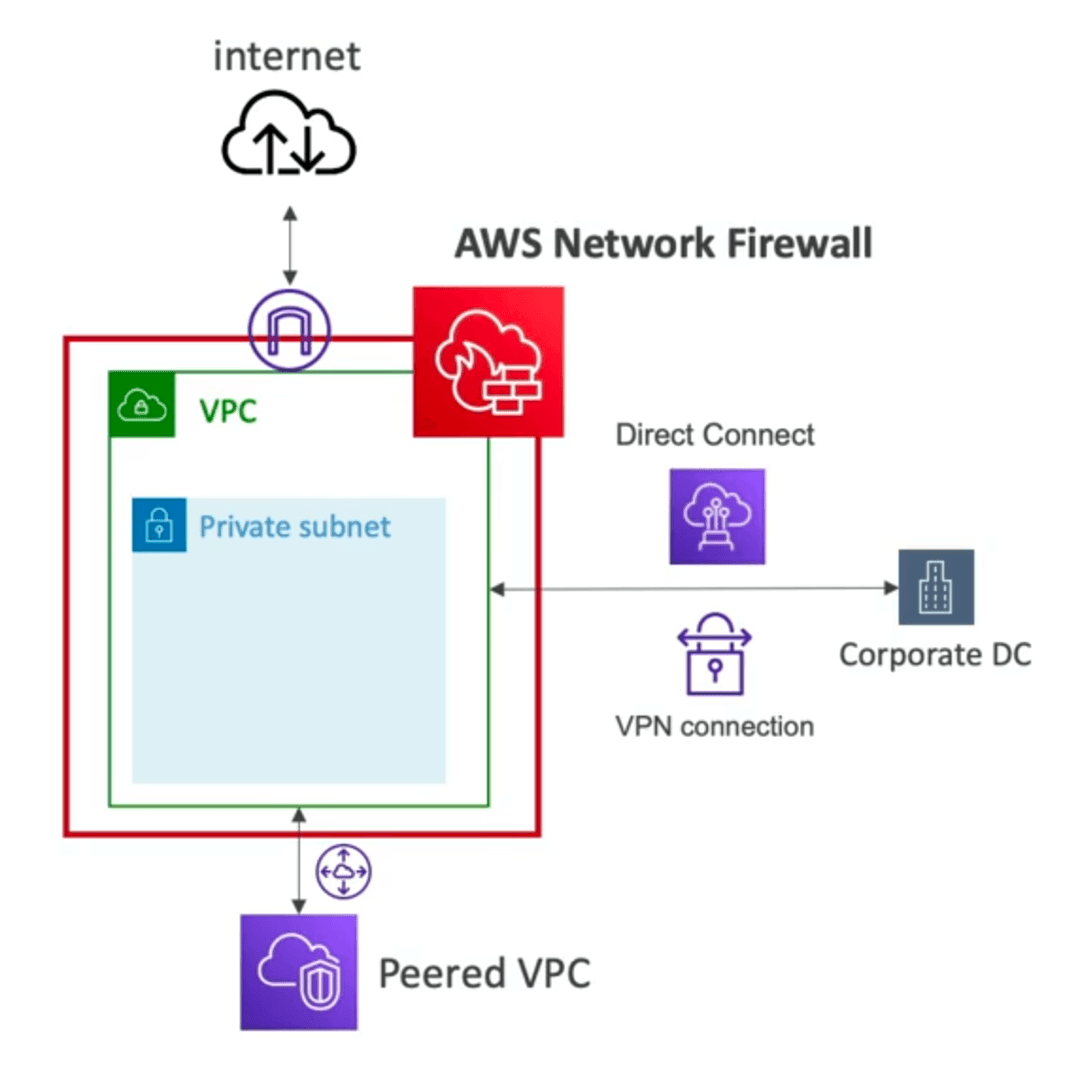
AWS Network Firewall – một dịch vụ tường lửa (managed firewall) do AWS cung cấp, tích hợp sâu vào hạ tầng VPC
- Bảo vệ toàn bộ VPC — từ lớp 3 (Network Layer) đến lớp 7 (Application Layer)
- Traffic direction nào cũng inspect được:
- VPC ↔ VPC (peering hoặc transit gateway)
- Outbound → Internet
- Inbound ← Internet
- Direct Connect / Site-to-Site VPN (Kết nối về hệ thống on-premises như Corporate DC)
- AWS Network Firewall chạy trên nền Gateway Load Balancer
→ Load balancing + scaling cho traffic routing qua firewall - Hỗ trợ centralized rule management:
- Sử dụng AWS Firewall Manager
- Cho phép deploy rule set chung cho nhiều VPC
Fine-Grained Controls
- Hỗ trợ hàng ngàn rule
- IP & port – ví dụ: lọc hàng chục ngàn IP
- Protocol – ví dụ: chặn giao thức SMB cho traffic outbound
- Stateful domain list rule groups – chỉ cho phép traffic outbound tới
*.mycorp.comhoặc repository phần mềm của bên thứ ba - General pattern matching sử dụng regex
- Lọc traffic: Có thể allow, drop, hoặc alert đối với các traffic khớp với rule
- Active flow inspection: Phát hiện và ngăn chặn mối đe doạ về network với tính năng intrusion prevention
→ tương tự Gateway Load Balancer, nhưng được AWS quản lý hoàn toàn - Log hoạt động của rule có thể gửi tới:
- Amazon S3
- CloudWatch Logs
- Kinesis Data Firehose
Bạn thấy bài này thế nào?