Security Groups

New Words
- regulate /ˈreɡ.jə.leɪt/: điều khiển , kiểm soát = control
- regardless of /rɪˈɡɑːrd.ləs/: Bất kể
Giới thiệu về Security Groups
- Security Group hoạt động như virtual firewall nhằm bảo vệ EC2
- Nó quản lý truy cập được cho phép đến (inbound) và đi (outbound) EC2
- EC2 chỉ thể hiện những allow rules
- Security groups có thể attach đến nhiều instance khác nhau
- Instance cũng có thể apply nhiều security groups
- Security groups gắn với region/VPC (region level)
- Security groups là element nằm ngoài EC2 (EC2 không biết về sự tồn tại của Security groups)
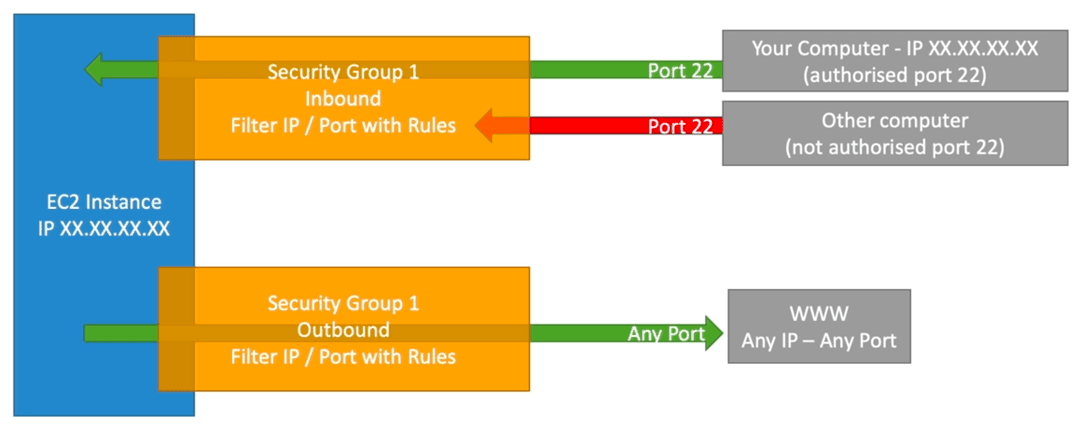
- Inbound Traffic mặc định sẽ ở trạng thái block
- Outbound Traffic mặc định sẽ ở trạng thái authorised
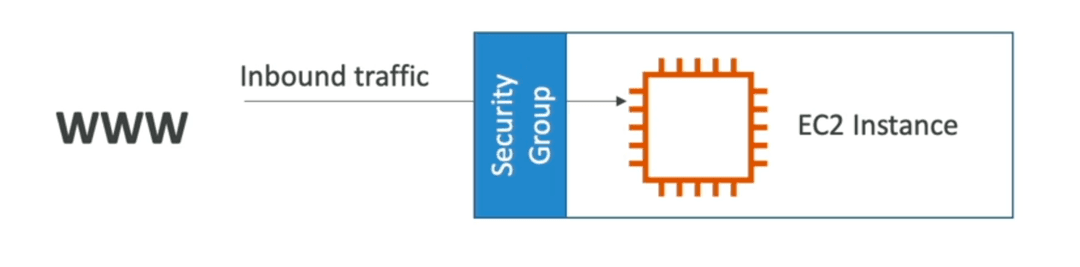
Chức năng của Security Groups
Security Groups giúp kiểm soát:
- Port truy cập tới EC2
- Dãi IP được phép truy cập tới EC2
- Inbound Network
- Outbound Network
Sơ đồ minh hoạ Security Groups
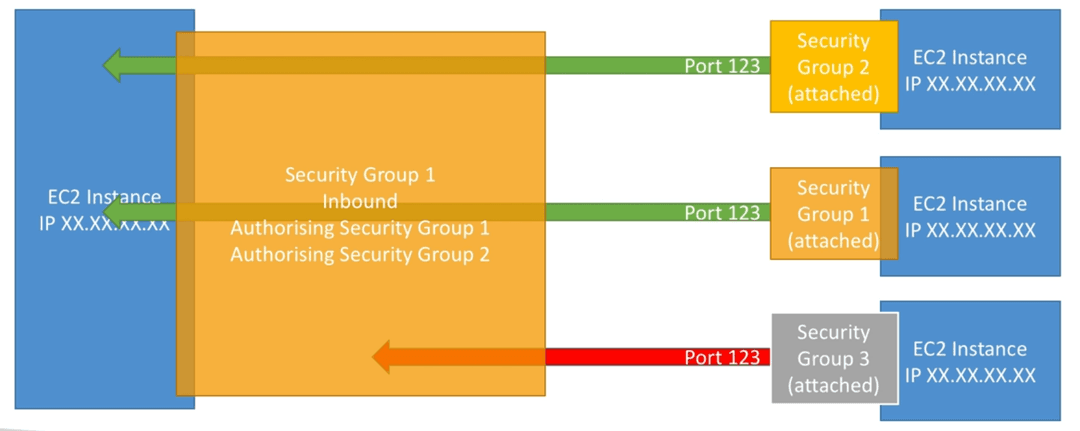
- Ngoài ra, inbound network của security groups có thể được cài đặt để chỉ nhận các yêu cầu xuất phát từ outbound network của các security groups khác
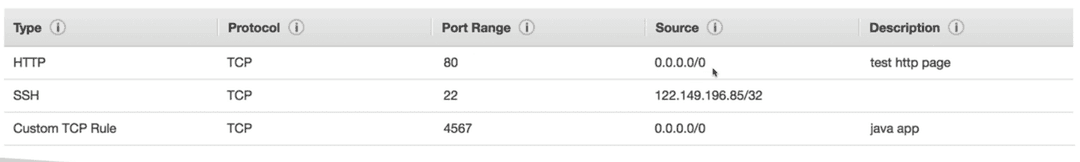
Các Port thông dụng
- 22 = SSH (Secure Shell) – đăng nhập vào một máy Linux
- 21 = FTP (File Transfer Protocol) – tải tệp lên một chia sẻ tệp
- 22 = SFTP (Secure File Transfer Protocol) – tải tệp lên bằng SSH
- 80 = HTTP – truy cập các trang web không bảo mật
- 443 = HTTPS – truy cập các trang web bảo mật
- 3389 = RDP (Remote Desktop Protocol) – đăng nhập vào một máy Windows
Bạn thấy bài này thế nào?