AWS Config
AWS Config
- Hỗ trợ kiểm toán và ghi lại tính tuân thủ (compliance) của các tài nguyên AWS của bạn.
- Hỗ trợ ghi nhận cấu hình và các thay đổi theo thời gian.
- Những câu hỏi có thể được giải đáp bởi AWS Config:
- Có đang tồn tại truy cập SSH không giới hạn vào các Security Group của tôi không?
- Các bucket của tôi có đang có quyền truy cập công khai không?
- Cấu hình của Application Load Balancer (ALB) đã thay đổi như thế nào theo thời gian?
- Bạn có thể nhận cảnh báo (thông báo qua SNS) cho bất kỳ thay đổi nào.
- AWS Config là một dịch vụ theo từng region.
- Có thể tổng hợp dữ liệu qua nhiều region và nhiều account.
- Có khả năng lưu dữ liệu cấu hình vào S3 và phân tích bằng Athena.
Config Rules
- Có thể sử dụng các AWS managed config rules (AWS cung cấp sẵn hơn 75 rule).
- Có thể tự tạo custom config rules (phải viết bằng AWS Lambda).
Ví dụ:- Kiểm tra xem mỗi EBS disk có phải là loại
gp2không - Kiểm tra xem mỗi EC2 instance có phải loại
t2.microkhông
- Kiểm tra xem mỗi EBS disk có phải là loại
- Các rule có thể được đánh giá (evaluate) hoặc kích hoạt (triggered):
- Mỗi khi có thay đổi cấu hình
- Và/hoặc: theo chu kỳ thời gian định kỳ
- AWS Config Rules không ngăn hành động xảy ra (no deny)
→ Tức là nó chỉ giám sát, không chặn. Ví dụ: ai đó mở public S3 thì Config vẫn cho phép, nhưng sẽ đánh dấu non-compliant để bạn xử lý. - Chi phí
- Không có free tier
- Mỗi khi AWS Config ghi lại trạng thái cấu hình của một resource (EC2, S3, SG, v.v.), nó gọi đó là một configuration item. Mỗi item bị tính $0.003, tính theo từng region.
- Mỗi lần một config rule được kích hoạt (do có thay đổi hoặc theo lịch định kỳ), AWS sẽ tính phí đánh giá. Mỗi lần đánh giá rule tốn $0.001, mỗi region.
Config Resources
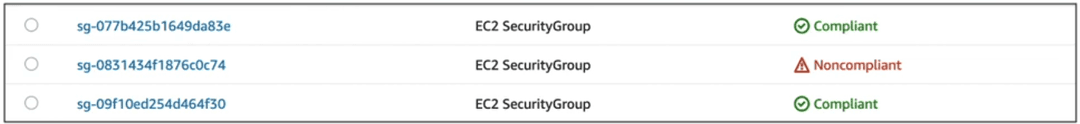
- Xem trạng thái tuân thủ (compliance) của một tài nguyên theo thời gian
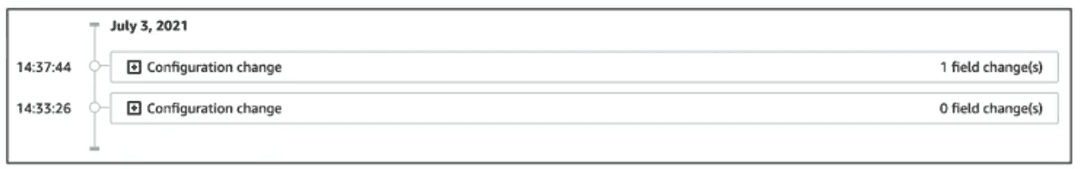
- Xem lịch sử cấu hình của một tài nguyên theo thời gian
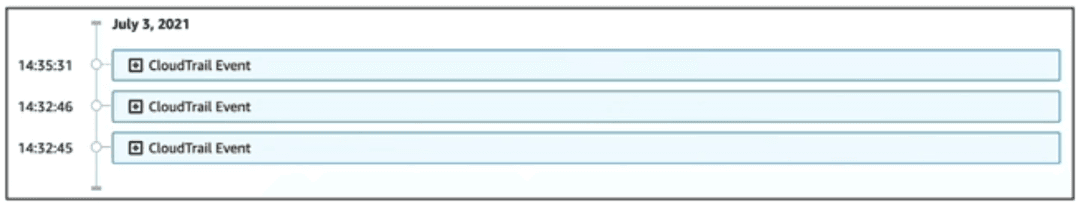
- Xem các API call từ CloudTrail liên quan đến tài nguyên đó theo thời gian
Config Rules – Xử lý vi phạm (Remediations)
- Remediation chính là tính năng gắn thêm hành động xử lý tự động sau khi rule phát hiện vi phạm. Nhưng những hành động này không do AWS Config trực tiếp thực hiện → mà được thực thi thông qua:
- 📄 SSM Automation Document hoặc
- 🧬 Lambda function bạn tự định nghĩa
➤ AWS Config chỉ là thằng trigger, còn hành động là do SSM hoặc Lambda đảm nhiệm.
- Có thể cấu hình số lần retry khắc phục (Remediation Retries) nếu tài nguyên vẫn không compliant sau khi đã tự khắc phục
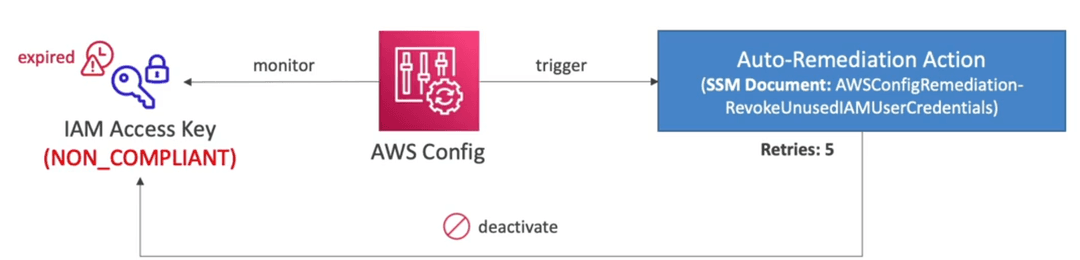
- Tài nguyên vi phạm (ví dụ: IAM Access Key hết hạn –
NON_COMPLIANT) - AWS Config phát hiện và monitor
- Gửi trigger đến hành động Auto-Remediation
Dùng tài liệu SSM:AWSConfigRemediation-RevokeUnusedIAMUserCredentials - Hành động này sẽ thực hiện
deactivatekey - Có thể retry tối đa 5 lần nếu chưa khắc phục thành công
Thông báo
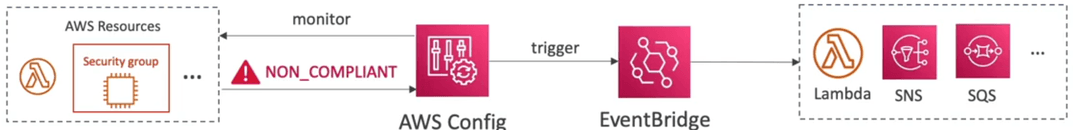
- Sử dụng EventBridge để kích hoạt thông báo khi tài nguyên AWS không tuân thủ
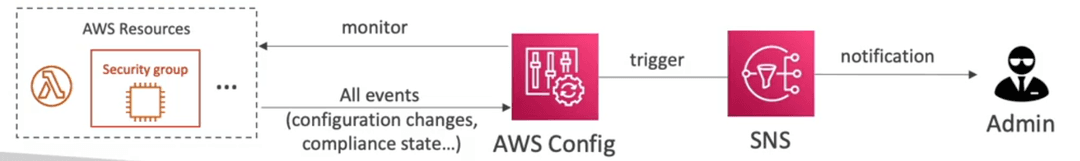
- Khả năng gửi thông báo về thay đổi cấu hình và trạng thái tuân thủ đến SNS (mọi sự kiện – có thể sử dụng SNS Filtering hoặc filter phía client)
Bạn thấy bài này thế nào?