VPC Peering
New words
transitive/ˈtræn.sə.t̬ɪv/: Chuyển tiếp
Tổng quan
VPC Peering là một service trong AWS cho phép bạn kết nối riêng tư hai VPC (Virtual Private Cloud) với nhau bằng hạ tầng mạng nội bộ của AWS, không cần đi qua Internet.
Tính chất
- Kết nối riêng tư hai VPC sử dụng mạng nội bộ của AWS
- Làm cho chúng hoạt động như thể chúng ở cùng một mạng
- Không được phép có dải địa chỉ CIDR trùng nhau
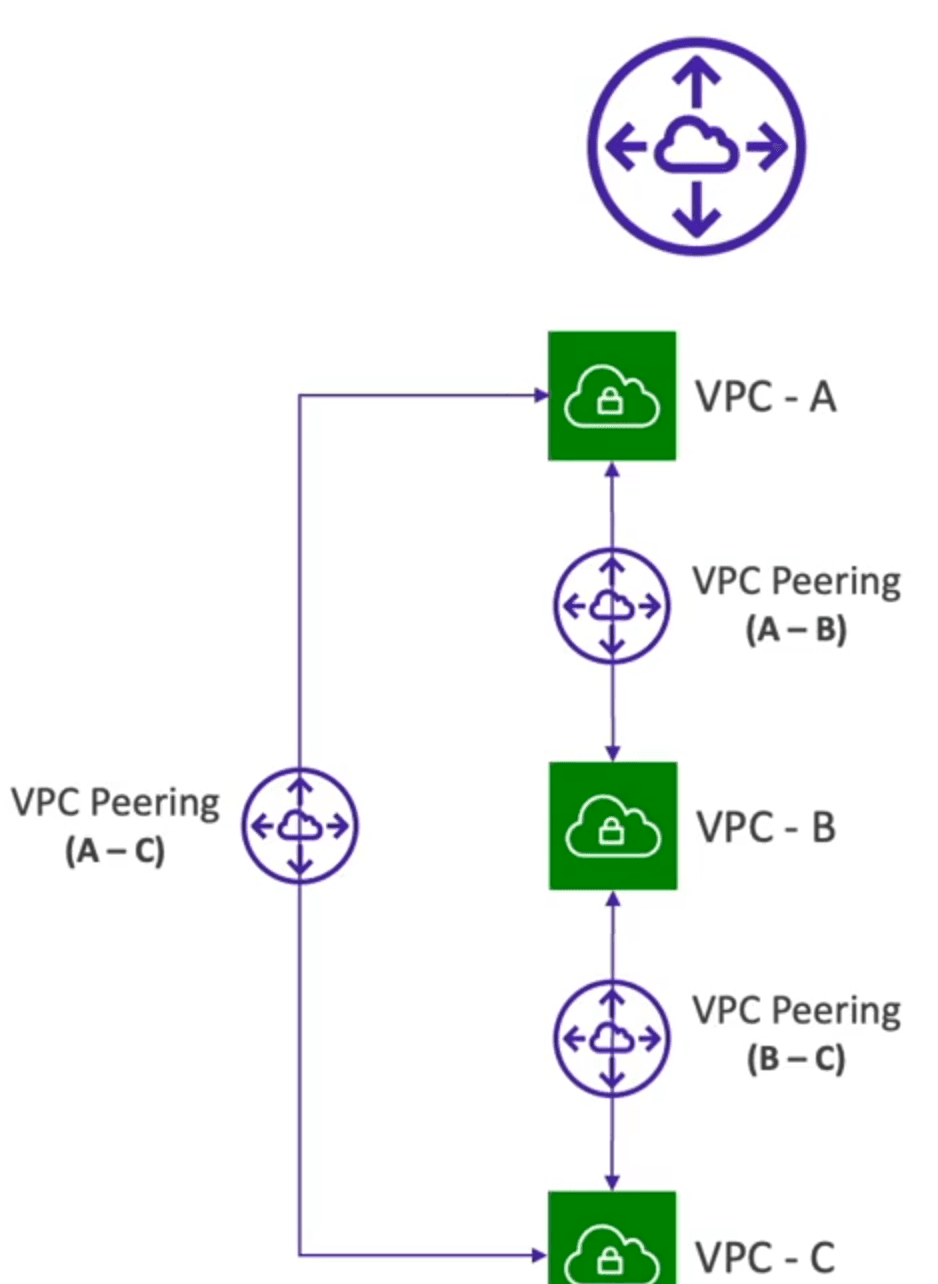
- Kết nối VPC Peering không có tính chất chuyển tiếp (non-transitive)
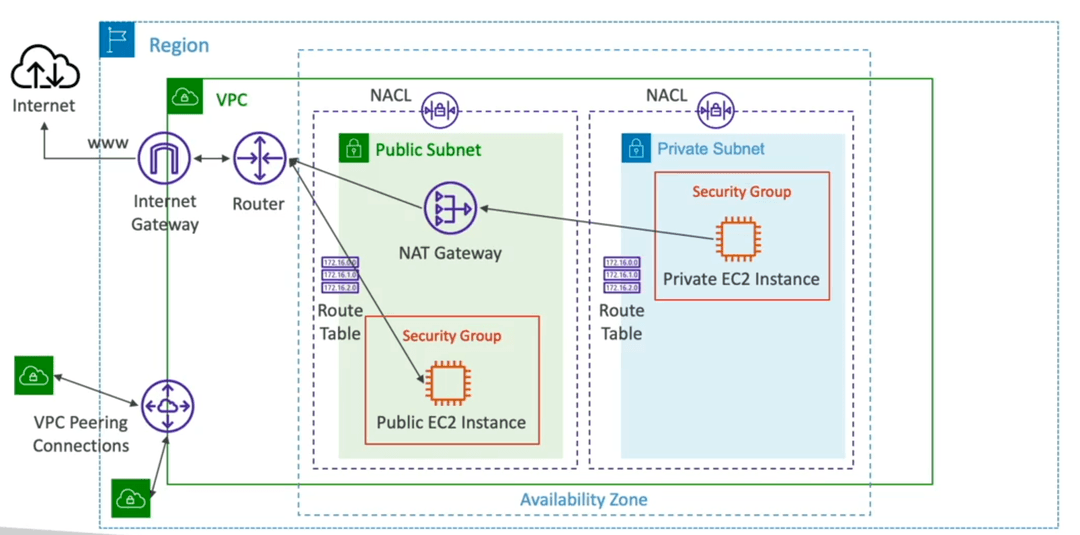
→ Có nghĩa là nếu VPC A được peering với VPC B, và VPC B được peering với VPC C, thì A không thể giao tiếp với C trừ khi A cũng trực tiếp peering với C. - Bạn phải cập nhật bảng định tuyến (route table) trong mỗi subnet của từng VPC để đảm bảo các EC2 instance có thể giao tiếp được với nhau.
- Bạn có thể tạo kết nối VPC Peering giữa các VPC ở các tài khoản/AWS Region khác nhau
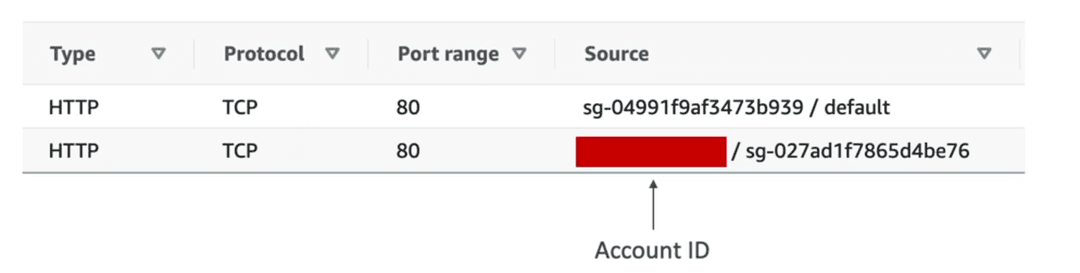
- Bạn có thể tham chiếu đến security group trong một VPC đã được thiết lập peering (hoạt động xuyên tài khoản - cùng region)
Bạn thấy bài này thế nào?