NAT Gateway
Tổng quan
NAT Gateway là dịch vụ được quản lý bởi AWS (AWS-managed), cho phép các instance nằm trong private subnet có thể truy cập Internet để cập nhật, tải dữ liệu... mà không cần gán Public IP. Khác với NAT instance, NAT Gateway không yêu cầu bạn tự cấu hình hoặc quản lý, giúp đơn giản hóa vận hành, tăng hiệu năng và đảm bảo độ sẵn sàng cao.
- NAT do AWS quản lý, có băng thông cao, khả năng sẵn sàng cao, không cần quản trị
- Tính phí theo giờ và theo băng thông sử dụng
- NAT Gateway được tạo trong một Availability Zone cụ thể, sử dụng một Elastic IP
- Không thể được sử dụng bởi EC2 trong cùng subnet (chỉ EC2 ở các subnet khác mới dùng được)
- Yêu cầu có Internet Gateway (IGW)
(Luồng: Private Subnet ➝ NAT Gateway ➝ IGW) - Băng thông mặc định là 5 Gbps, có khả năng tự động mở rộng lên đến 100 Gbps
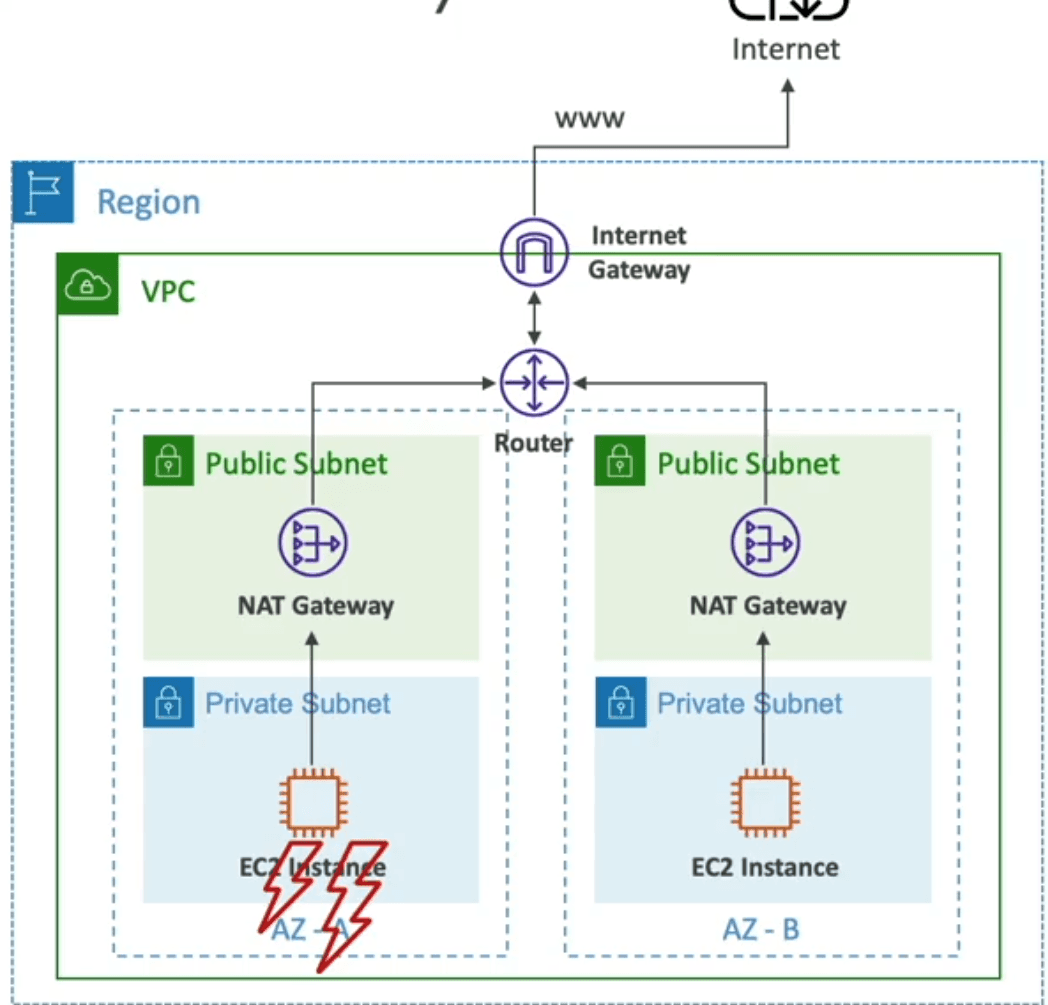
- NAT Gateway phải nằm trong một public subnet (vì nó cần có Elastic IP và Internet Gateway để ra ngoài).
- Private subnet không được gán Internet Gateway, thay vào đó nó sẽ gửi traffic ra ngoài thông qua NAT Gateway đã khai báo trong Route Table.
So sánh NAT Gatewat và NAT Instance
| Tiêu chí | NAT Gateway | NAT Instance |
|---|---|---|
| Quản lý | AWS-managed (không cần cấu hình, bảo trì) | Tự quản lý (phải tự cấu hình, cập nhật, giám sát) |
| Khả năng mở rộng (scaling) | Tự động (auto-scale từ 5Gbps đến 100Gbps) | Thủ công (scale bằng cách thay đổi loại EC2 hoặc ALB) |
| Tính sẵn sàng (HA) | Khuyên dùng 1 NAT GW mỗi AZ (tạo bản sao cho từng AZ) | Cần cấu hình thủ công nhiều AZ, auto recovery, etc. |
| Hiệu suất | Cao, nhất quán | Tùy thuộc loại EC2 instance |
| Chi phí | Tính theo giờ + băng thông sử dụng | Tính theo EC2 type + lưu lượng data + EIP nếu có |
| Elastic IP (Public IPv4) | Cần gán Elastic IP | Cũng cần gán Elastic IP |
| Private IPv4 | Tự động cấp từ subnet | Do subnet cấp (như các EC2 bình thường) |
| Security Group | ❌ Không hỗ trợ trực tiếp | ✅ Có thể gán Security Group như EC2 bình thường |
| Network ACL support | ✅ Có | ✅ Có |
| Route Table cấu hình | Trỏ private subnet đến NAT Gateway | Trỏ private subnet đến NAT Instance |
| Source/Destination Check | ❌ Không áp dụng | ✅ Phải tắt Source/Destination check |
| Use as Bastion Host? | ❌ Không thể dùng làm Bastion | ✅ Có thể dùng làm Bastion host nếu cần |
| Tùy biến cài đặt | ❌ Không (fully managed) | ✅ Có (cài phần mềm giám sát, log forwarding, v.v.) |
| Monitoring (CloudWatch) | ✅ Tích hợp CloudWatch Logs và Metrics | ✅ Có thể cài CloudWatch Agent thủ công |
| Thích hợp cho? | Sản phẩm chạy thật, HA, ít bảo trì, băng thông lớn | Môi trường dev/test, ít lưu lượng, cần tùy chỉnh |
Bạn thấy bài này thế nào?