SSM Session Manager
Systems Manager – SSM Session Manager
- Cho phép bạn khởi tạo một shell bảo mật (secure shell) trên EC2 hoặc các server on-premises.
- Không cần SSH access, bastion host hoặc SSH key
- Không cần mở port 22 → tăng cường bảo mật
- Hỗ trợ hệ điều hành Linux, macOS, và Windows
- Có thể gửi log phiên làm việc (session log) đến S3 hoặc CloudWatch Logs
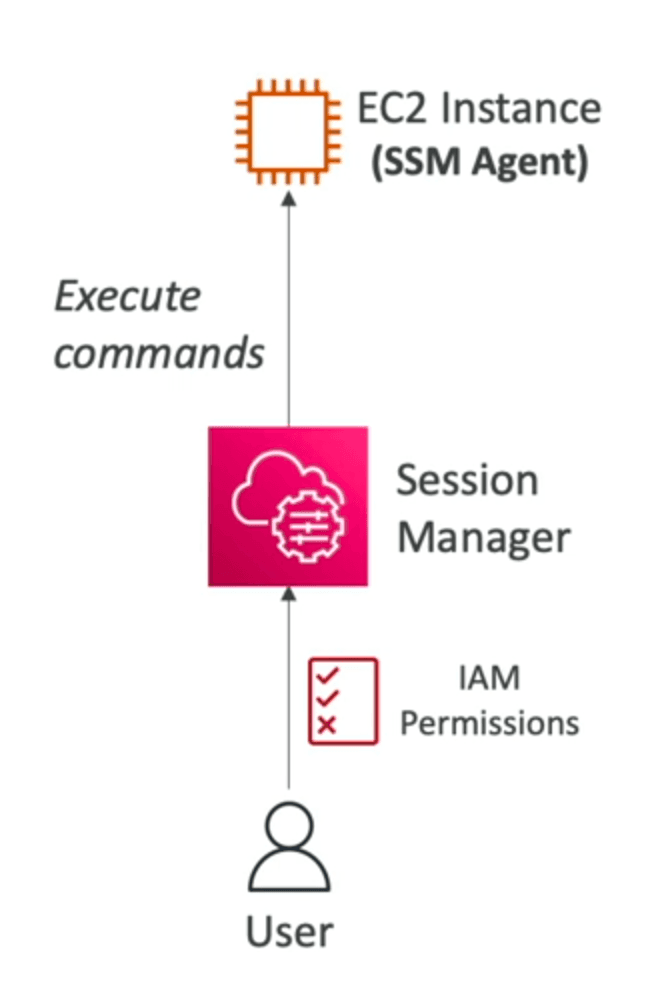
- User (developer/operator) khởi tạo phiên làm việc (session) qua AWS Console, CLI, hoặc SDK
- Session Manager xác thực thông qua IAM Policy → nếu pass thì cho phép mở shell
- Không cần kết nối SSH (tức là không cần mở port 22 hay dùng SSH key)
- Session được mở trực tiếp tới EC2 instance (miễn là instance có SSM Agent đang chạy và được phép gọi SSM endpoint)
- Log thao tác có thể được ghi vào S3 hoặc CloudWatch Logs để audit
Bạn thấy bài này thế nào?