Traffic Mirroring
New words
- non-intrusive/ˌnɑːn.ɪnˈtruː.sɪv/: Không xâm phạm
- manner/ˈmæn.ɚ/: Thái độ
- disrupt/dɪsˈrʌpt/: Làm gián đoạn
Tổng quan
Traffic Mirroring trong AWS là một tính năng cho phép bạn sao chép lưu lượng mạng (network traffic) từ các EC2 instances trong VPC của bạn và gửi bản sao đó tới một thiết bị bảo mật hoặc phân tích — để bạn có thể giám sát, kiểm tra, hoặc điều tra sự cố.
- Cho phép bắt (capture) và phân tích lưu lượng mạng trong VPC.
- Chuyển tiếp (route) traffic đến các thiết bị bảo mật (security appliances) bạn quản lý (ví dụ: IDS/IPS, WAF, hệ thống giám sát).
- Capture traffic:
- Nguồn (Source): từ các ENI (Elastic Network Interface).
- Đích (Target): cũng là ENI khác, hoặc Network Load Balancer.
- Có thể capture toàn bộ packet, hoặc chỉ bắt packet phù hợp (lọc), và thậm chí rút gọn (truncate) packet.
- Nguồn và đích có thể ở cùng hoặc khác VPC (nếu dùng VPC Peering).
- Dùng cho: kiểm tra nội dung, giám sát mối đe doạ, xử lý sự cố...
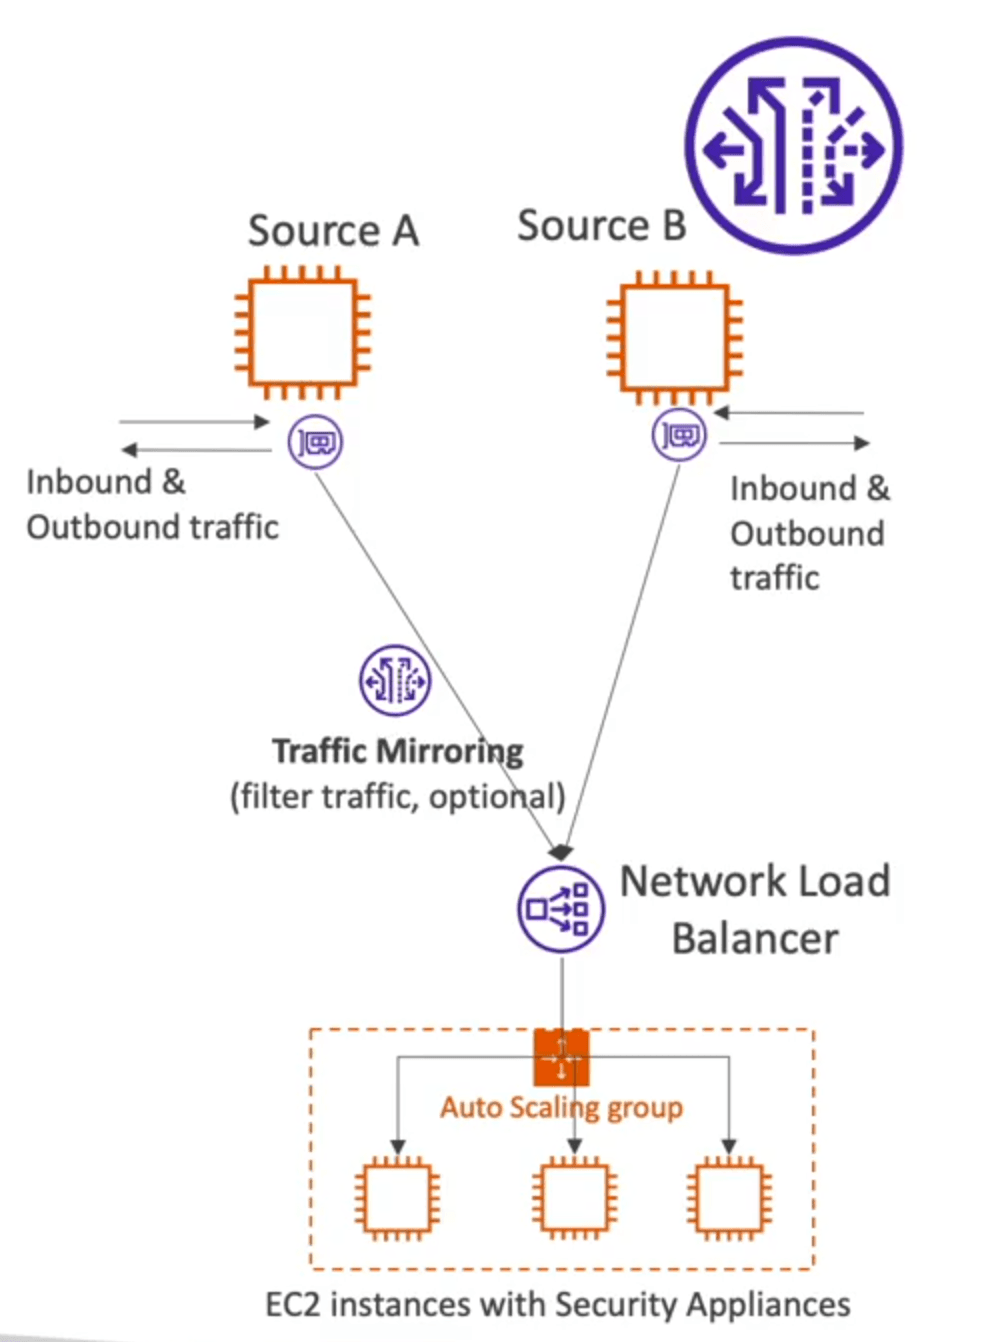
- Có 2 nguồn traffic:
- Source A và Source B là 2 instance EC2.
- Cả 2 có inbound & outbound traffic.
- Traffic từ các nguồn này được mirror (phản chiếu) qua tính năng Traffic Mirroring.
- Traffic mirrored này được gửi tới một Network Load Balancer (NLB).
- NLB sẽ gửi traffic đến một Auto Scaling group gồm các EC2 chứa security appliances (các công cụ bảo mật).
➡️ Giải pháp này giúp bạn giám sát traffic theo thời gian thực, giống như cài ống kính camera vào các máy chủ để theo dõi toàn bộ dữ liệu ra vào.
Bạn thấy bài này thế nào?