AWS Organizations
AWS Organizations
- Global service
- Cho phép quản lý nhiều tài khoản AWS
- Tài khoản chính là management account
- Các tài khoản khác gọi là member accounts
- Member accounts chỉ có thể thuộc về một tổ chức duy nhất (one organization)
- Hỗ trợ chức năng Consolidated Billing (kết hợp nhiều hóa đơn riêng lẻ từ các tài khoản hoặc dịch vụ khác nhau thành một hóa đơn duy nhất) cho tất cả các tài khoản
- Hưởng lợi về giá từ việc tổng hợp mức sử dụng (chiết khấu theo khối lượng cho EC2, S3...)
- Chia sẻ các Reserved Instances và các mức giảm giá từ Savings Plans giữa các tài khoản
- Có API hỗ trợ tự động tạo tài khoản AWS
- Ưu điểm
- Multi Account vs One Account Multi VPC
→ Sử dụng nhiều tài khoản (multi-account) thay vì dùng một tài khoản duy nhất với nhiều VPC - Sử dụng tiêu chuẩn gắn thẻ (tagging) để phục vụ mục đích tính chi phí
- Kích hoạt CloudTrail trên tất cả các account, gửi log về một S3 account trung tâm
- Gửi CloudWatch Logs về một central logging account
- Thiết lập các vai trò Cross Account (Cross Account Roles) phục vụ mục đích quản trị (Admin)
- Multi Account vs One Account Multi VPC
- Bảo mật: Service Control Policies (SCP)
- IAM policies được áp dụng cho OU hoặc Account nhằm giới hạn User và Role
- SCP không áp dụng cho Management Account (Management Account có toàn quyền quản trị)
- Để quyền được cấp hiệu lực, phải có “explicit allow” từ root qua từng OU trong path dẫn đến account đích
→ Mặc định không cho phép gì cả (giống với cơ chế IAM)
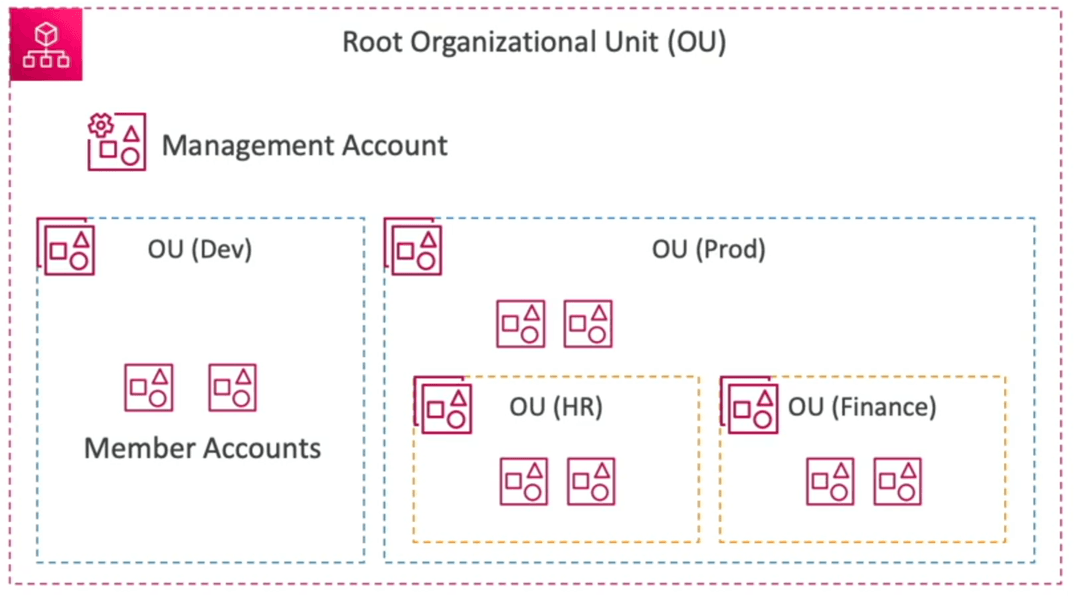
Giải thích theo sơ đồ:
- Mỗi AWS account chỉ thuộc về một OU duy nhất trong tổ chức.
- Nếu account nằm trong OU con (ví dụ OU "HR"), thì nó cũng mặc nhiên thuộc phạm vi của OU cha (ví dụ OU "Prod") và Root Organization.
- Toàn bộ billing được hợp nhất (consolidated) và do Management Account chi trả.
Mô hình tổ chức AWS Organizations
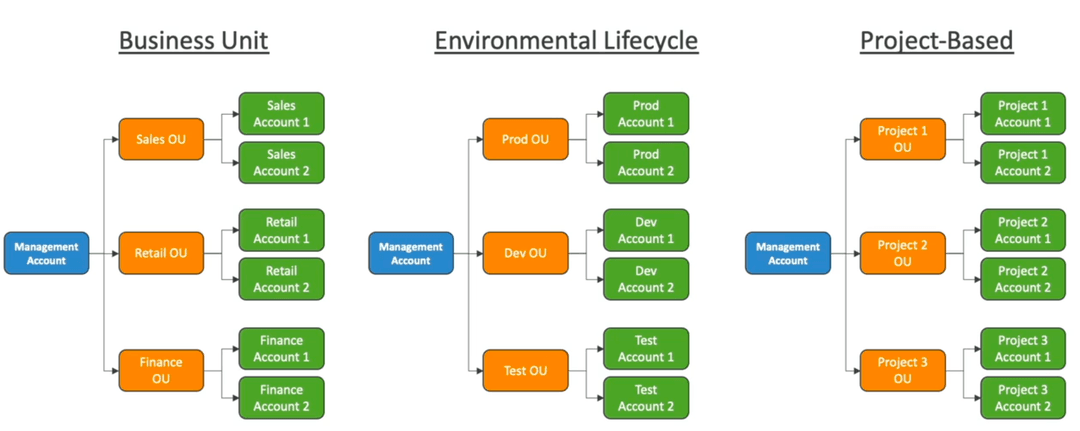
- Business Unit Model
- Environmental Lifecycle Model
- Project-Based Model
SCP Hierarchy
- SCP tự động cấp quyền
AWSFullAccesscho OU, và quyền này sẽ tự động inherit cho các OU hoặc Account trong OU đó - SCP không cấp quyền, chỉ dùng để giới hạn quyền.
- SCP áp dụng cho OU hoặc Account bên trong Organization.
- Dù IAM Policy có cho phép, nếu SCP deny, thì hành động đó không thể thực hiện.
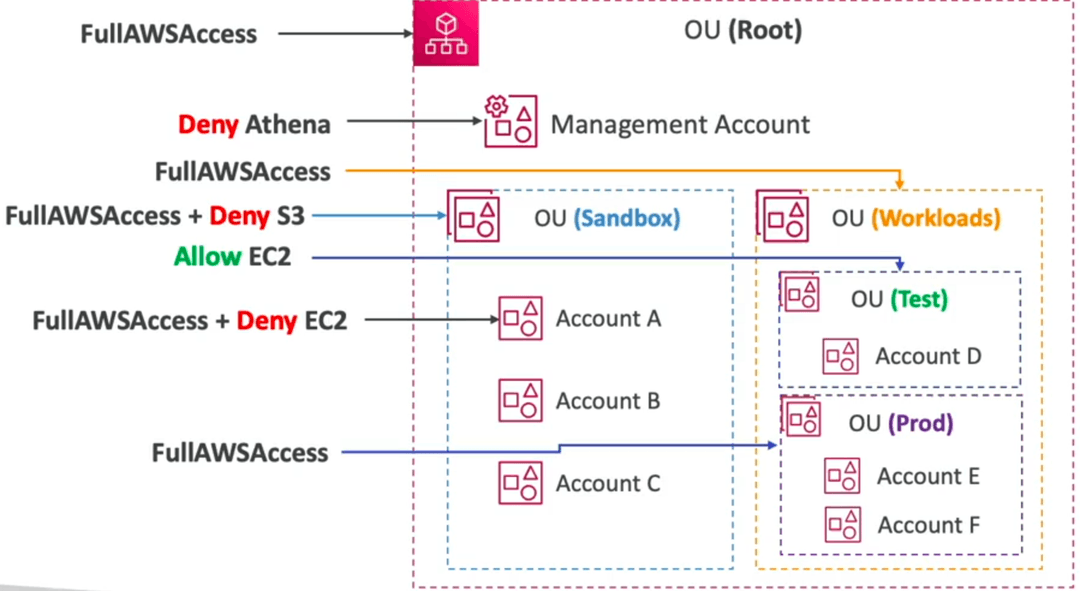
Giải thích sơ đồ
| Tên | Quyền hạn | Lý do/Ghi chú |
|---|---|---|
| Management Account | Full quyền | SCP không áp dụng vào Management Account (luôn có toàn quyền) |
| Account A | Toàn quyền trừ S3 và EC2 | Bị explicit deny bởi SCP từ Sandbox OU |
| Account B & C | Toàn quyền trừ S3 | SCP deny S3 từ Sandbox OU |
| Account D | Chỉ có quyền EC2 | Có thể là do SCP chỉ explicit allow EC2 |
| Prod OU & Account E & F | Full quyền | Không bị hạn chế bởi SCP nào |
Bạn thấy bài này thế nào?