S3 Access Log - S3 Access Point
S3 Access Log
- Để phục vụ mục đích audit, bạn có thể muốn ghi log toàn bộ truy cập vào các S3 bucket.
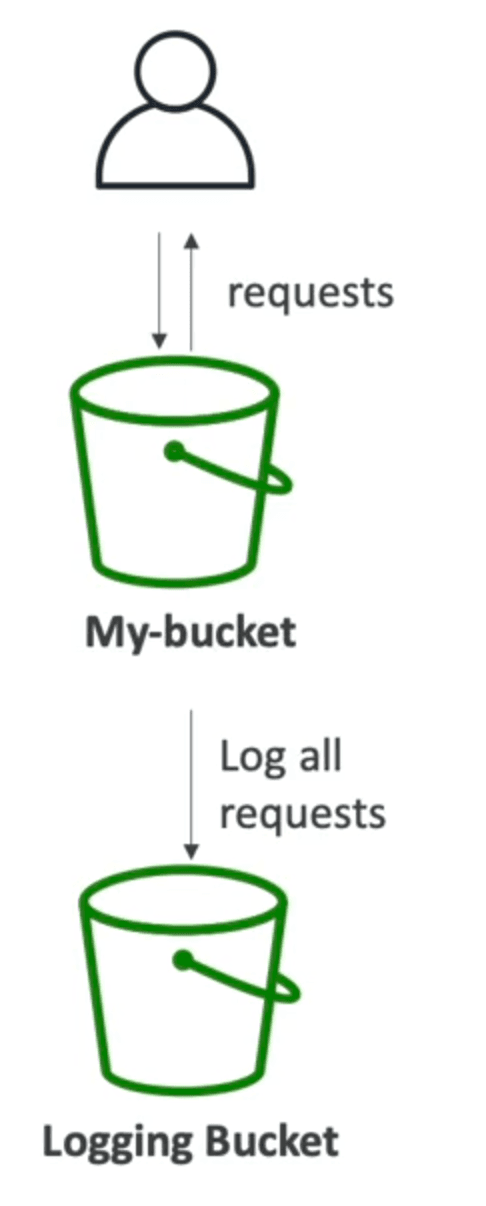
- Bất kỳ request nào gửi đến S3, từ bất kỳ tài khoản nào (dù được authorize hay bị từ chối), đều sẽ được ghi lại vào một bucket S3 khác.
- Dữ liệu này có thể được phân tích bằng các công cụ phân tích dữ liệu.
- Bucket dùng để ghi log (target logging bucket) phải nằm trong cùng một AWS Region với bucket gốc
Lưu ý:
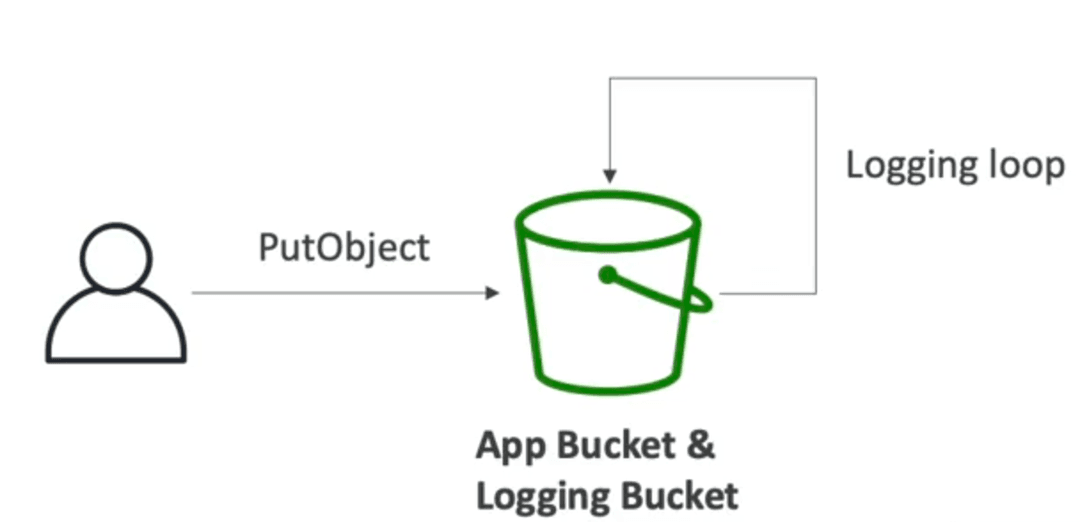
- Không được thiết lập bucket ghi log (logging bucket) trùng với bucket đang được giám sát (monitored bucket).
- Nếu làm vậy sẽ tạo ra một vòng lặp logging (logging loop) và bucket của bạn sẽ tăng kích thước theo cấp số nhân.
S3 Access Point
- Access Point là một endpoint riêng biệt gắn với một S3 bucket.
- Một Access Point có:
- 1 tên DNS riêng (truy cập từ Internet hoặc chỉ trong VPC tuỳ config).
- 1 Access Point có policy riêng để kiểm soát truy cập vào một phần dữ liệu trong bucket.
- Dùng Access Point để đơn giản hóa việc quản lý security khi bạn có nhiều nhóm user hoặc hệ thống cần truy cập khác nhau.
→ Thay vì viết 1 cái bucket policy dài và phức tạp để chia quyền cho nhiều nhóm → bạn tách ra mỗi nhóm 1 Access Point riêng biệt.
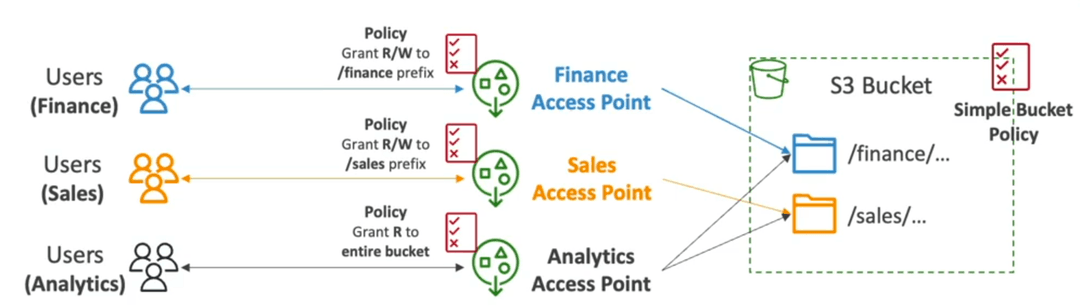
- Users (Finance) → chỉ được đọc/ghi (
R/W) trong folder/finance/qua Finance Access Point. - Users (Sales) → chỉ được đọc/ghi (
R/W) trong folder/sales/qua Sales Access Point. - Users (Analytics) → chỉ được đọc (
R) toàn bộ bucket qua Analytics Access Point. - Bucket chung (
S3 Bucket) vẫn có Simple Bucket Policy cơ bản nhưng Access Point mới quyết định quyền chi tiết.
Bạn thấy bài này thế nào?