Route Table
Tổng quan
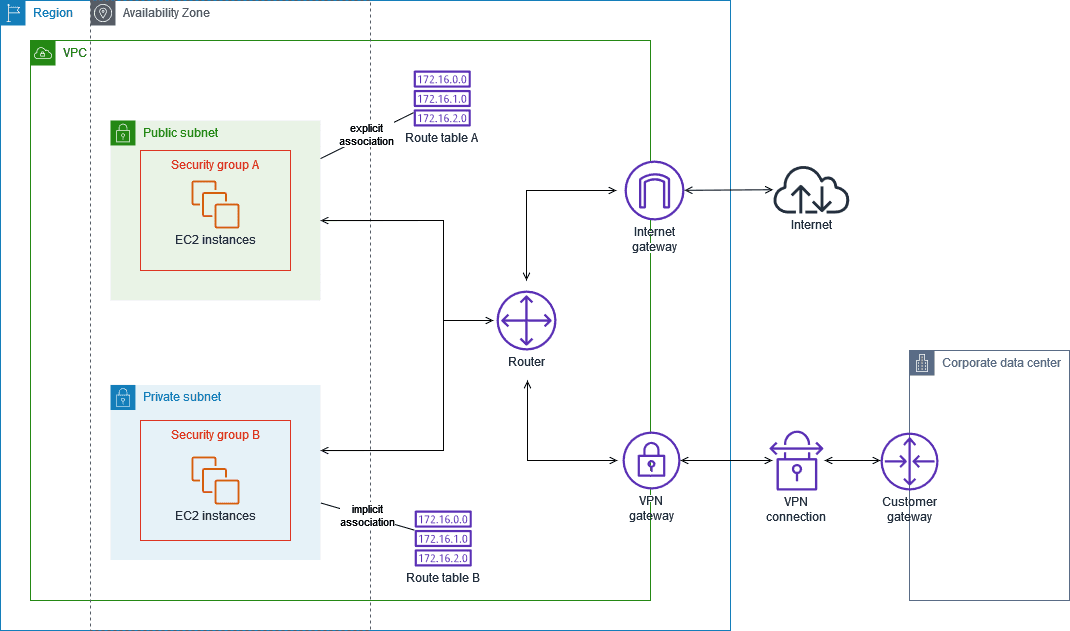
- Trong AWS, Route Table (bảng định tuyến) là một thành phần trong VPC (Virtual Private Cloud) dùng để xác định hướng đi của network traffic ra vào các subnet.
- Mỗi Route Table chứa một tập hợp các route (tuyến đường) xác định:
| Destination | Là địa chỉ IP đích hoặc dải địa chỉ (CIDR) mà lưu lượng muốn đi đến. |
| Target | Là nơi định tuyến đến, như Internet Gateway, Peering Connection, Local. |
- Mỗi subnet phải liên kết với một Route Table (nếu không, sẽ sử dụng Route Table mặc định của VPC).
- Route Table có thể chia sẻ cho nhiều subnet.
- Để subnet có thể truy cập Internet, cần có route trỏ đến Internet Gateway.
- Nếu dùng NAT Gateway, cần thêm route để truy cập Internet từ private subnet.
Ví dụ
| Destination | Target |
|---|---|
| 10.0.0.0/16 | local |
| 172.31.0.0/16 | pcx-11223344556677889 |
| 0.0.0.0/0 | igw-12345678901234567 |
Các tuyến đến địa chỉ IPv4 và IPv6 hoặc các khối CIDR là độc lập với nhau. AWS sẽ sử dụng tuyến phù hợp nhất (cụ thể nhất) với lưu lượng để xác định hướng định tuyến.
Bảng định tuyến ví dụ bên trên:
- Có một tuyến cho lưu lượng IPv4 đi ra Internet (
0.0.0.0/0) trỏ đến Internet Gateway. - Có một tuyến cho dải địa chỉ
172.31.0.0/16trỏ đến kết nối peering (pcx-11223344556677889). → Bất kỳ lưu lượng nào đi đến dải địa chỉ172.31.0.0/16sẽ đi qua peering connection này vì nó cụ thể hơn so với tuyến đến Internet Gateway. - Bất kỳ lưu lượng nào đi đến địa chỉ nội bộ của VPC (
10.0.0.0/16) sẽ được định tuyến qua tuyếnlocal. - Tất cả lưu lượng khác sẽ đi qua Internet Gateway (
0.0.0.0/0→igw-...).
Bạn thấy bài này thế nào?