Amazon Inspector
Amazon Inspector
- Đánh giá bảo mật tự động (Automated Security Assessments)
- Đối với EC2 instances
- Tận dụng AWS System Manager (SSM) agent
- Phân tích dựa trên khả năng truy cập mạng không mong muốn (unintended network accessibility)
- Phân tích hệ điều hành đang chạy (running OS) để phát hiện các lỗ hổng đã biết (known vulnerabilities)
- Đối với Container Images đẩy lên Amazon ECR
- Đánh giá bảo mật cho container image khi chúng được đẩy lên
- Đối với Lambda Functions
- Phát hiện các lỗ hổng phần mềm trong mã code và các dependency
- Đánh giá function tại thời điểm triển khai
- Khả năng tích hợp
- Báo cáo và tích hợp với AWS Security Hub
- Gửi các phát hiện (findings) tới Amazon EventBridge
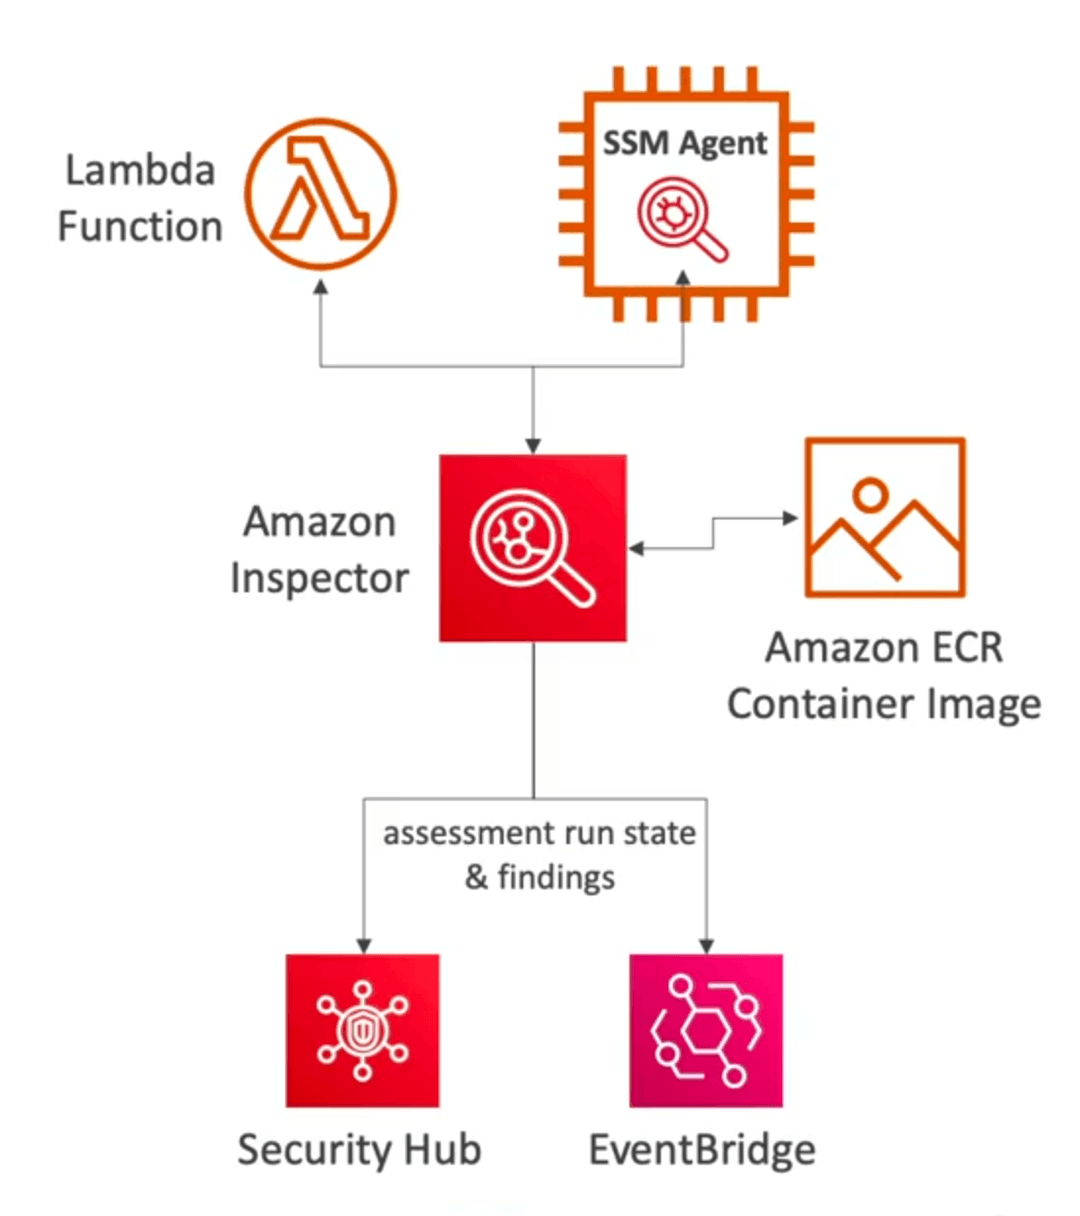
- Lambda Function, SSM Agent (trong EC2) và Amazon ECR Container Image đều là nguồn đầu vào được Amazon Inspector quét và đánh giá.
- Inspector sẽ đánh giá:
- Mã nguồn và package của Lambda
- Hệ điều hành và network của EC2
- Container image lúc được push vào ECR
- Sau khi phân tích, assessment run state & findings sẽ được gửi tới các dịch vụ như Security Hub hoặc EventBridge để xử lý tiếp, ví dụ như cảnh báo, tự động hóa phản ứng hoặc tích hợp với hệ thống SIEM.
Amazon Inspector đánh giá những gì?
- Lưu ý: Chỉ áp dụng cho EC2 instances, Container Images, và Lambda functions
- Thực hiện quét liên tục trên hạ tầng, chỉ khi cần thiết
- Phát hiện lỗ hổng trong package (đối với EC2, ECR & Lambda) — sử dụng CSDL CVE (Common Vulnerabilities and Exposures)
- Đánh giá khả năng truy cập mạng (Network reachability) — áp dụng cho EC2
- Tất cả các lỗ hổng sẽ được gán risk score để phục vụ cho việc ưu tiên xử lý (prioritization)
Bạn thấy bài này thế nào?