AWS Secrets Manager
AWS Secrets Manager
- Dùng để lưu trữ các secrets (thông tin bí mật như credentials, API keys,...).
- Có khả năng ép buộc rotation secrets theo chu kỳ X ngày.
- Tự động sinh secrets khi xoay vòng (sử dụng AWS Lambda).
- Tích hợp với Amazon RDS (hỗ trợ MySQL, PostgreSQL, Aurora).
- Secrets được mã hóa bằng KMS (Key Management Service).
- Chủ yếu được thiết kế cho mục tiêu tích hợp với RDS.
AWS Secrets Manager – Multi-Region Secrets
- Replicate Secrets giữa nhiều AWS Region.
- Secrets Manager giữ bản sao (read replicas) đồng bộ với secret gốc (primary secret).
- Có khả năng promote một bản sao (replica) thành một standalone secret.
- Tình huống sử dụng: ứng dụng multi-region, chiến lược disaster recovery, cơ sở dữ liệu multi-region...
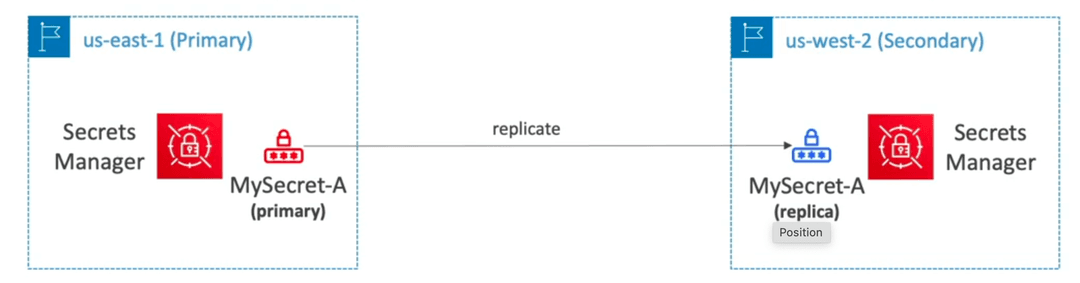
- Ở Region
us-east-1(Primary): - Secrets Manager quản lý secret tên
MySecret-A (primary). - Secrets này được replicate (sao chép) sang Region
us-west-2(Secondary). - Ở Region phụ, secret được gắn nhãn là
MySecret-A (replica)và vẫn đồng bộ với bản chính. - Secrets Manager ở mỗi region vẫn có khả năng truy xuất secrets.
- Bạn có thể promote bản replica ở
us-west-2thành secret độc lập trong trường hợp cần failover hoặc tách biệt region hoàn toàn.
Bạn thấy bài này thế nào?