CloudTrail
AWS CloudTrail
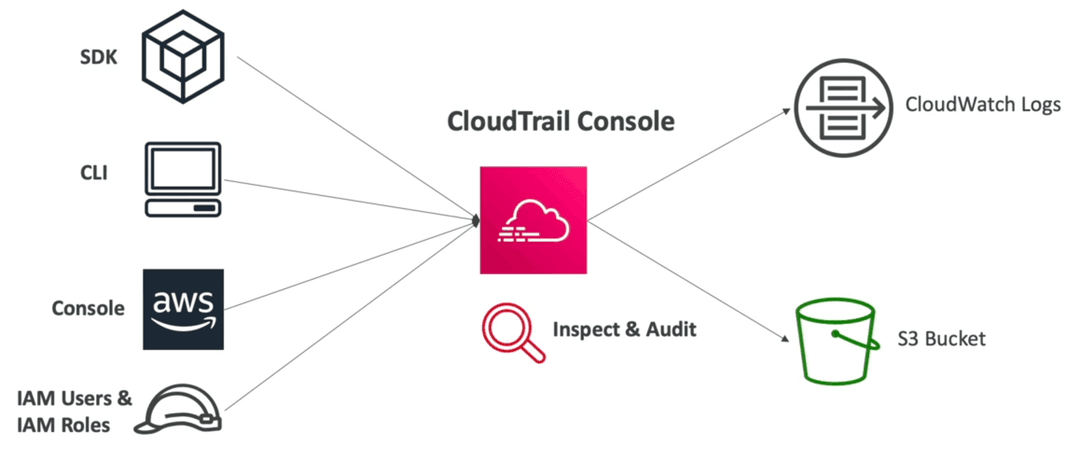
- Cung cấp khả năng quản trị (governance), tuân thủ (compliance) và ghi log audit (kiểm toán) cho tài khoản AWS của bạn
- Governance (Quản trị)
- Ý nghĩa:
Quản trị là về khả năng quản lý & kiểm soát hoạt động trên tài khoản AWS để đảm bảo hạ tầng được vận hành theo chính sách & mục tiêu của tổ chức. - Với CloudTrail:
- Ghi lại ai đã làm gì, lúc nào, từ đâu, trên từng tài nguyên AWS.
- Cho phép bạn thấy rõ ràng những thay đổi trong môi trường: Ví dụ:
- Ai đã xóa 1 bucket S3?
- Ai cấp thêm quyền IAM?
- Ai tắt encryption?
- Giúp bạn:
- Xác định những hành động ngoài chính sách.
- Giám sát theo thời gian thực (kết hợp với CloudWatch hoặc EventBridge để gửi cảnh báo).
- Duy trì “accountability” (chịu trách nhiệm rõ ràng cho từng hành vi).
- Ý nghĩa:
- Compliance (Tuân thủ)
- Ý nghĩa:
Tuân thủ là về việc đảm bảo hệ thống của bạn thỏa mãn các yêu cầu pháp lý & quy định (ví dụ: GDPR, HIPAA, PCI DSS, SOC 2, ISO 27001…). - Với CloudTrail:
- Cung cấp log đầy đủ & không thể chối cãi về tất cả hoạt động API trên AWS.
- Giúp chứng minh với bên kiểm định hoặc đối tác rằng bạn có kiểm soát và theo dõi hoạt động hệ thống. Ví dụ:
- Trong PCI DSS: bạn cần theo dõi mọi thay đổi liên quan đến tài nguyên xử lý dữ liệu thẻ.
- Trong GDPR: bạn cần chứng minh ai đã truy cập dữ liệu cá nhân.
- Logs của CloudTrail có thể lưu trữ dài hạn, không bị chỉnh sửa, hỗ trợ audits compliance.
- Ý nghĩa:
- Auditing (Kiểm tra / Kiểm toán)
- Ý nghĩa:
Auditing là quá trình xem lại & phân tích các hoạt động đã xảy ra, thường để điều tra sự cố hoặc đánh giá tuân thủ. - Với CloudTrail:
- Ghi lại mọi sự kiện quản trị và dữ liệu, gồm:
- Ai (IAM user/role/service) đã gọi API nào.
- Ở đâu (IP, region).
- Khi nào (timestamp).
- Kết quả (thành công hay thất bại).
- Cho phép:
- Phân tích root cause sau sự cố bảo mật (ví dụ: ai xóa database?).
- Đánh giá mức độ phơi bày của dữ liệu (ai truy cập S3 public?).
- Đối chiếu với quy định trong policies/standards.
- Ý nghĩa:
- Governance (Quản trị)
- CloudTrail được bật mặc định
- Có thể truy xuất lịch sử các sự kiện / API calls thực hiện trong tài khoản AWS thông qua:
- Console
- SDK
- CLI
- AWS Services
- CloudTrail tự bản thân nó KHÔNG có chức năng “cảnh báo” khi vi phạm quy tắc. Nó chỉ là dịch vụ ghi log (audit trail), tức là nó ghi lại toàn bộ các API call và sự kiện trong tài khoản AWS của bạn vào file log (thường lưu trên S3).
- Có thể ghi log từ CloudTrail vào CloudWatch Logs hoặc S3
- Một trail có thể được áp dụng cho tất cả các vùng (All Regions – mặc định) hoặc một vùng cụ thể (single Region)
- Nếu có tài nguyên nào đó bị xóa trong AWS, hãy điều tra qua CloudTrail trước tiên
CloudTrail Events
Management Events
Là các thao tác được thực hiện trên resource trong tài khoản AWS
- Ví dụ:
- Cấu hình bảo mật (IAM:
AttachRolePolicy) - Cấu hình routing rule (Amazon EC2:
CreateSubnet) - Thiết lập logging (AWS CloudTrail:
CreateTrail)
- Cấu hình bảo mật (IAM:
- Mặc định, trail sẽ được cấu hình để ghi log các management event
- Có thể tách riêng:
- Read Events: không thay đổi tài nguyên
- Write Events: có thể thay đổi tài nguyên
Data Events
- Mặc định, data events không được ghi log (do số lượng lớn các thao tác)
- Các hành vi cấp đối tượng của Amazon S3 (ví dụ:
GetObject,DeleteObject,PutObject) – có thể tách riêng Read/Write Events - Hành vi thực thi hàm AWS Lambda (API
Invoke)
Insights Events
- Được đề cập bên dưới
CloudTrail Insights
- Bật tính năng CloudTrail Insights để phát hiện các hoạt động bất thường trong tài khoản AWS của bạn, bao gồm:
- Cấp phát tài nguyên không chính xác
- Vượt quá giới hạn dịch vụ
- Bùng nổ các hành động liên quan đến AWS IAM
- Gián đoạn trong các hoạt động bảo trì định kỳ
- Cơ chế hoạt động:
- CloudTrail Insights sẽ phân tích các sự kiện quản lý bình thường để tạo baseline (đường chuẩn hành vi)
- Sau đó liên tục phân tích các Write Events để phát hiện các hành vi bất thường
- Khi phát hiện bất thường:
- Thông tin bất thường sẽ xuất hiện trên CloudTrail Console
- Sự kiện sẽ được gửi tới Amazon S3
- Một sự kiện EventBridge sẽ được tạo
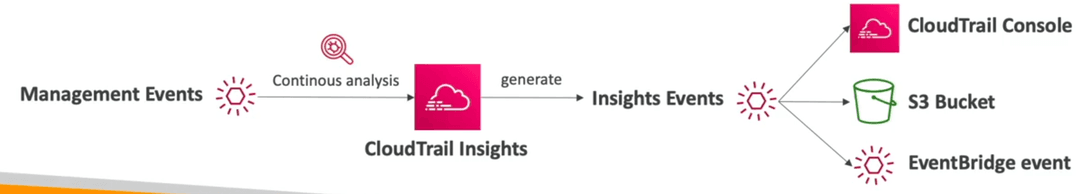
Giải thích sơ đồ luồng hoạt động (dưới cùng slide):
- Management Events → được CloudTrail Insights phân tích liên tục
- Khi phát hiện có hành vi bất thường → sinh ra Insights Events
- Insights Events này được:
- Gửi tới CloudTrail Console (hiển thị cho người dùng)
- Ghi vào S3 Bucket (để lưu trữ/log)
- Gửi ra EventBridge (cho các hành động tự động như cảnh báo, gọi Lambda...)
CloudTrail Events Retention – Chính sách lưu trữ sự kiện CloudTrail
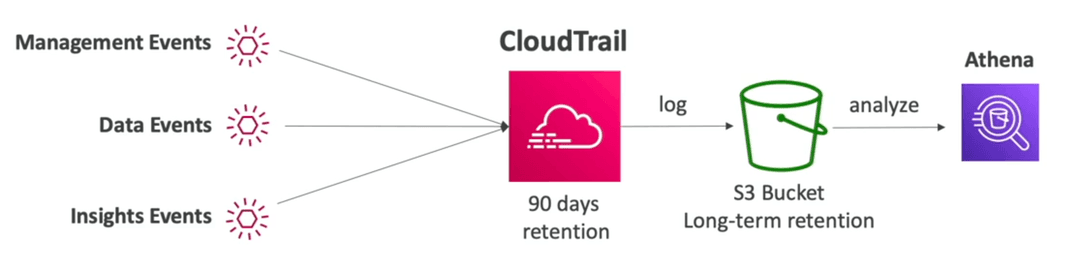
- Các sự kiện (Events) được lưu trữ trong CloudTrail mặc định trong vòng 90 ngày
- Nếu muốn giữ các sự kiện này lâu hơn 90 ngày, cần:
- Ghi log vào S3
- Phân tích bằng Amazon Athena
Bạn thấy bài này thế nào?